



Risposta rapida
Un infostealer è un malware che ruba le credenziali salvate nel browser, i cookie di sessione e i file di configurazione di un PC, e li invia a chi lo controlla. Non cifra nulla, non chiede riscatti, non si fa notare: la vittima scopre l'infezione mesi dopo, quando qualcuno entra nella posta aziendale con una password valida. Per questo molti accessi abusivi a Microsoft 365 non partono da un exploit, ma da una credenziale legittima comprata o scaricata da un log di infostealer.
Questa guida spiega come lavora un infostealer, dove finiscono i dati rubati e come controllare, gratis e in pochi minuti, se le credenziali del tuo dominio sono già in circolazione. Lo strumento che usiamo è Lunar di Webz.io, una piattaforma di monitoraggio di breach e log infostealer con un piano gratuito che copre senza limiti i domini della propria organizzazione.
Trasparenza. Nexsys partecipa al programma affiliati di Lunar: se attivi un piano a pagamento dal link presente in questa pagina riceviamo una commissione. Il piano Community resta gratuito e la nostra valutazione dello strumento non dipende dall'accordo.
Cos'è un infostealer e come entra in azienda
Gli infostealer più diffusi (famiglie come Lumma, RedLine, Raccoon, Vidar e i loro successori) arrivano con software crackato, finti installer, allegati e annunci sponsorizzati che imitano prodotti noti. Una volta eseguito, il malware legge i database delle password di Chrome, Edge e Firefox, copia i cookie di sessione attivi, raccoglie i token di app desktop e le configurazioni di client VPN e RDP, e carica tutto su un server remoto. Il pacchetto si chiama "log" e contiene decine di credenziali per ogni macchina infetta: Kaspersky ha misurato in media circa 51 credenziali per dispositivo.
Software crackato e finti installer
Programmi piratati o falsi installer che sembrano prodotti noti e installano il malware insieme al resto.
Allegati e annunci sponsorizzati
Email con allegati e pubblicità a pagamento che imitano prodotti noti e portano all'esecuzione del malware.
Il PC personale del dipendente
Chi apre la webmail aziendale da un portatile di casa infetto consegna password e cookie, anche se l'endpoint aziendale è protetto da EDR.
Il punto che sfugge a molte aziende è il PC personale. Un dipendente che apre la webmail aziendale dal portatile di casa infetto consegna la password e il cookie di Microsoft 365, anche se l'endpoint aziendale è protetto da EDR. Il perimetro dell'infostealer è ogni dispositivo da cui si accede ai servizi dell'azienda, non solo quelli gestiti.
Dalla macchina infetta al dark web: cosa succede ai dati
Infezione
Il malware legge password, cookie e token del dispositivo.
Il log
Tutto viene caricato su un server remoto in un pacchetto chiamato "log".
La vendita
I log passano su marketplace e canali Telegram, o diventano combo list e liste ULP.
L'accesso
Chi compra il log entra come l'utente, senza bucare nulla.
I log vengono venduti su marketplace e canali Telegram, oppure regalati in massa come combo list e liste ULP (URL, utente, password) per attirare clienti. Questa economia l'abbiamo raccontata nel report sulle password compromesse nel 2026. Un accesso aziendale con cookie valido vale più di una semplice password, perché il cookie permette di saltare MFA, SSO e passkey finché la sessione resta attiva. Chi compra il log non ha bisogno di bucare nulla: entra come l'utente.
Il dark web monitoring serve a questo: osservare le fonti dove i log circolano e avvisare quando compare un dato legato al tuo dominio. Se vuoi capire cos'è il dark web e come è strutturato, lo abbiamo spiegato nella guida cos'è il dark web e come si accede; qui ci interessa solo la parte che riguarda le credenziali.
Cosa trova davvero un servizio di dark web monitoring
Quattro tipi di dato, in ordine di pericolosità crescente:
Combo list, liste ULP e database breach
Email, password e indirizzi di login da violazioni o da log rimessi in circolo. Pericolosi se la password è riusata in azienda.
Log infostealer con password in chiaro
Credenziali dirette ai servizi aziendali, con URL di login, data di infezione e nome della macchina.
Cookie e token di sessione
Accesso senza password, finché la sessione non viene revocata.
Configurazioni VPN e RDP
Accesso diretto alla rete.
Un controllo una tantum con Have I Been Pwned copre solo una parte del primo tipo, e per singolo indirizzo. Per i log infostealer e i cookie serve una fonte che li raccolga in modo continuo e li leghi al dominio, non alla singola email.
Lunar: monitorare gratis le credenziali del proprio dominio
Lunar è la piattaforma di breach e infostealer monitoring di Webz.io, un'azienda che raccoglie dati dal web aperto, profondo e oscuro per vendor di sicurezza e team SOC. Il piano Community è gratuito e senza prova a tempo: verifichi il dominio e vedi tutte le esposizioni collegate, con un anno di storico, classificazione automatica della gravità e un riepilogo settimanale via email. Il monitoraggio senza limiti vale per i domini della propria organizzazione, non per controllare quelli di clienti o fornitori.
Come partire, in cinque passaggi:
- Crea l'account gratuito e aggiungi il tuo dominio aziendale.
- Verifica la proprietà del dominio (record DNS o file sul sito): senza verifica non vedi i dati, ed è giusto così.
- Attendi la prima scansione: il feed eventi si popola con log infostealer, breach, combo list e cookie legati al dominio.
- Ordina per gravità e per data: gli eventi recenti con cookie attivi vanno trattati per primi.
- Attiva l'alert settimanale e assegna un responsabile che lo legga.
Il piano Community è gratuito. Link affiliato: Nexsys riceve una commissione sui piani a pagamento.
Attiva il monitoraggio gratuito su LunarCome funziona il monitoraggio: cosa abbiamo visto sul dominio Nexsys
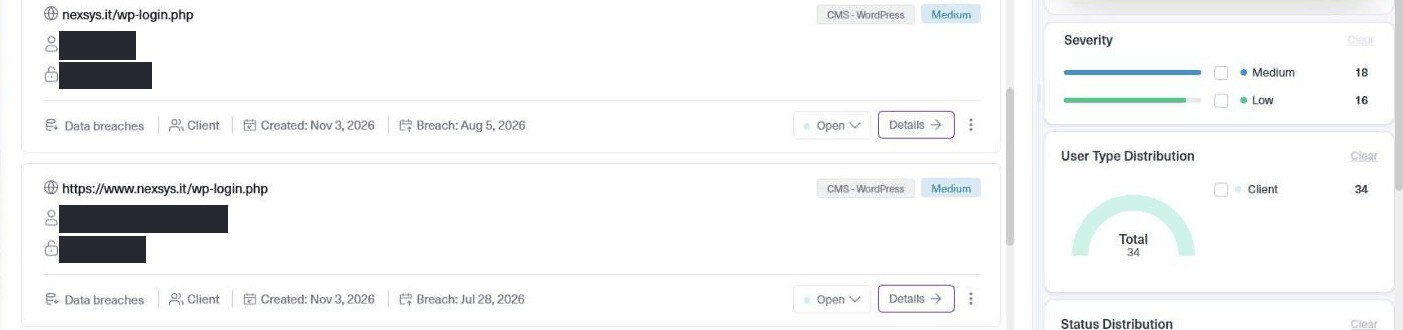
Abbiamo verificato nexsys.it e lasciato lavorare Lunar. Il feed mostra ogni evento con la fonte, la data del breach, il tipo di dato esposto e una gravità, bassa o media, calcolata da Lunar. Sul nostro dominio sono comparse solo combo list: righe con URL, nome utente e password raccolte da log di stealer e rimesse in circolo in liste diffuse su Telegram, molte rivolte alla pagina di login del sito.
Le utenze in evidenza erano account storici già dismessi o password non più in uso. L'elenco conferma però due cose: le combo continuano a circolare per mesi dopo la raccolta, e la stessa credenziale ricompare in più liste, con date diverse.
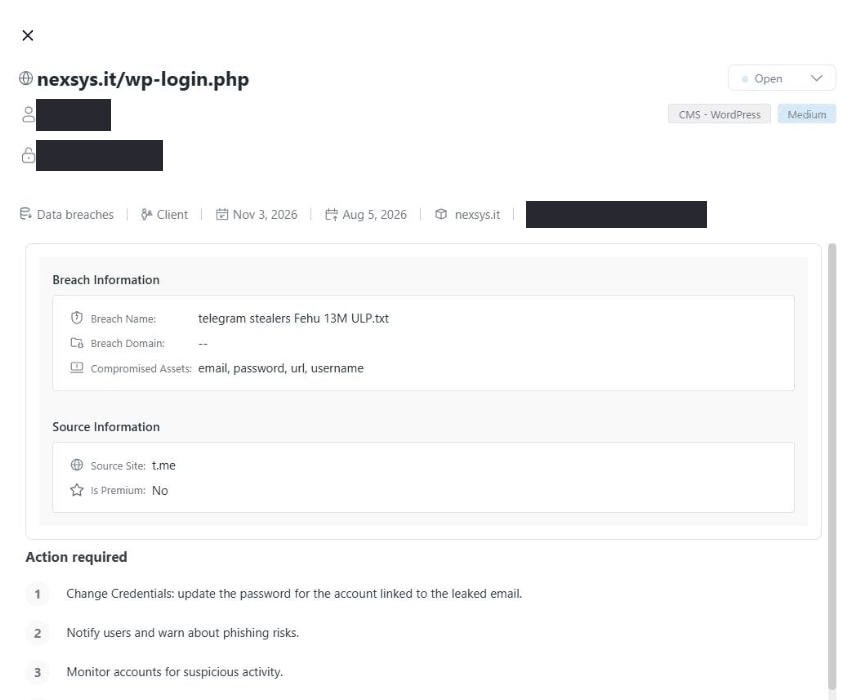
Il dettaglio di un evento dice da quale lista arriva la riga (nel nostro caso un file ULP di stealer diffuso su Telegram), quali dati contiene (email, password, URL, nome utente) e quando è comparsa. Nel piano Community la password resta mascherata: basta per decidere se forzare il reset, mentre i dati forensi completi sono nei piani a pagamento.
Cookie di sessione rubati: il dato che aggira l'MFA
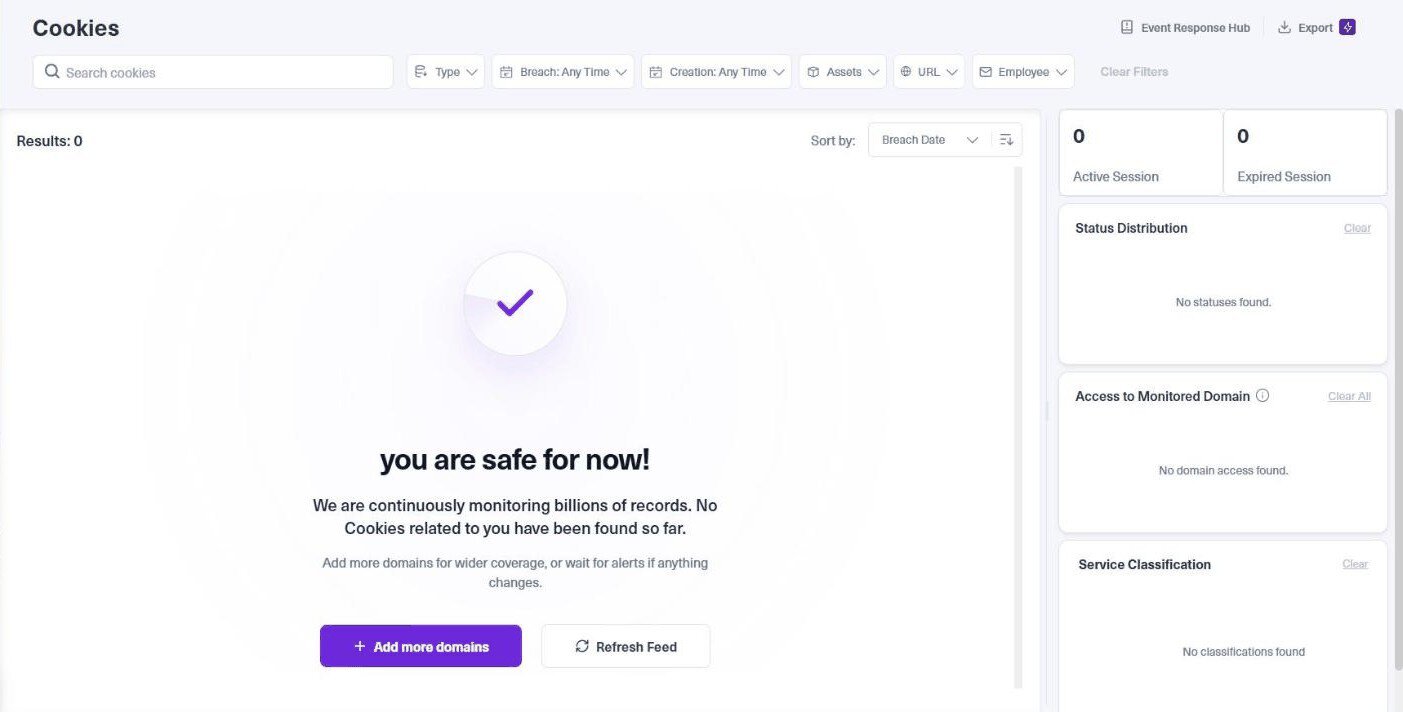
Dal marzo 2026 Lunar segnala anche i cookie di sessione presenti nei log infostealer, sempre nel piano gratuito. È la funzione più utile per chi ha già l'MFA ovunque: un cookie di Microsoft 365 rubato oggi permette l'accesso senza password e senza secondo fattore finché la sessione resta valida, lo stesso principio degli attacchi che aggirano l'MFA. Sul dominio Nexsys la sezione è vuota: nessun cookie di sessione trovato.
Quando compare un evento di questo tipo, la risposta non è cambiare la password ma revocare le sessioni dell'utente da Entra ID e cercare la macchina infetta.
Quanto costa Lunar
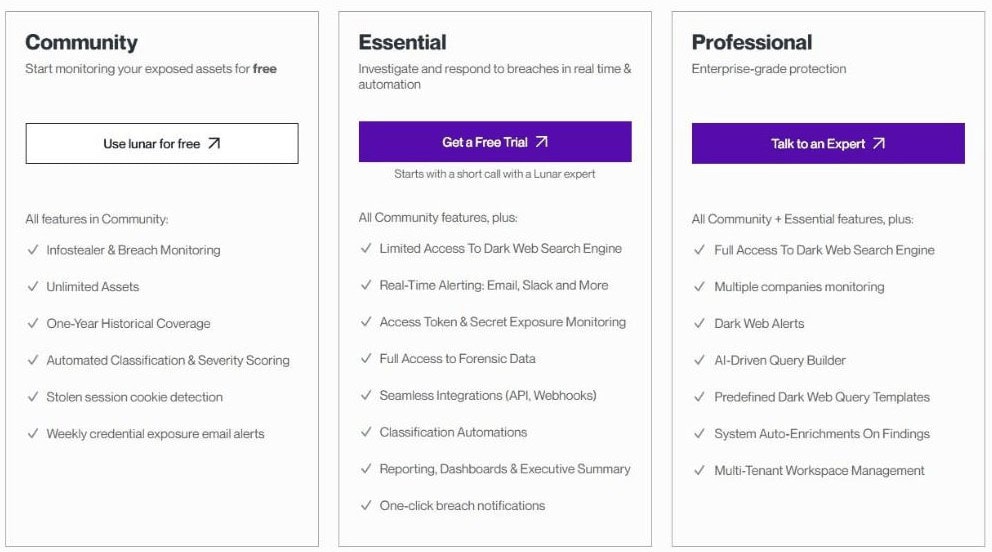
Il piano Community è gratuito e resta tale. I piani a pagamento, Essential e Professional, aggiungono funzioni avanzate. Il prezzo non è pubblicato: si parte da una prova gratuita dopo una call con Lunar.
Piano Community
- Monitoraggio di infostealer e breach
- Asset illimitati per i domini dell'organizzazione
- Un anno di storico
- Rilevamento dei cookie di sessione
- Riepilogo settimanale via email
Piani Essential e Professional
- Alert in tempo reale
- Accesso completo ai dati forensi
- Integrazioni via API e automazioni
- Prezzo su richiesta, con prova gratuita dopo una call con Lunar
Per una PMI il piano Community basta a sapere se c'è un problema.
Hai trovato credenziali esposte: cosa fare, in ordine
- Revoca le sessioni dell'utente in Entra ID e forza la nuova autenticazione: toglie valore ai cookie rubati. La sequenza completa è nella procedura di risposta per un account Microsoft 365 compromesso.
- Reset della password e verifica che non sia riusata su altri servizi.
- Trova la macchina infetta: il log indica nome host e data; se è un PC personale, l'utente va aiutato a bonificarlo prima di riaccedere.
- Controlla i segni di accesso abusivo: regole di inoltro in Exchange, app OAuth consentite, accessi da paesi insoliti. Se la posta è stata usata, segui la guida come capire se sono stato hackerato.
- Chiudi la causa: MFA resistente al phishing dove manca (autenticazione a più fattori), accesso condizionale che blocca i dispositivi non gestiti, password manager aziendale per eliminare le password salvate nel browser.
Vuoi un controllo fatto da noi? Verifichiamo gratuitamente le credenziali esposte del tuo dominio e ti consegniamo un report di due pagine con gli indirizzi mascherati e le azioni da fare.
Richiedi la verificaCosa Lunar non fa
Lunar monitora credenziali, cookie e breach legati a un dominio. Non cerca vulnerabilità sui server esposti, non mappa le misconfigurazioni di Active Directory e non calcola percorsi di attacco: quello è il campo del vulnerability assessment e dell'assessment di Active Directory. Lunar copre il pezzo che quegli strumenti non vedono: ciò che è già uscito dall'azienda.
Cosa fa Lunar
- Monitora le credenziali legate al dominio
- Segnala i cookie di sessione nei log infostealer
- Segnala i breach che coinvolgono il dominio
Cosa non fa
- Non cerca vulnerabilità sui server esposti
- Non mappa le misconfigurazioni di Active Directory
- Non calcola percorsi di attacco
Domande frequenti
Cos'è un infostealer?
Un malware che copia password salvate nel browser, cookie di sessione e configurazioni da un computer infetto e le invia a chi lo controlla, senza cifrare file né chiedere riscatti.
Come faccio a sapere se le credenziali della mia azienda sono nel dark web?
Verificando il dominio su una piattaforma di breach e infostealer monitoring come Lunar, che mostra gratis gli eventi legati al dominio con un anno di storico. Un controllo per singola email su Have I Been Pwned copre solo una parte delle violazioni, una casella alla volta.
Lunar è davvero gratuito?
Sì, il piano Community non ha scadenza, copre senza limiti i domini della propria organizzazione e include il monitoraggio di infostealer, breach e cookie di sessione. I piani a pagamento aggiungono alert in tempo reale, dati forensi completi e integrazioni, con prezzo su richiesta.
L'MFA mi protegge dagli infostealer?
Dalla password rubata sì, dal cookie di sessione rubato no: finché la sessione è valida l'attaccante entra senza secondo fattore. La contromisura è revocare le sessioni e bloccare l'accesso dai dispositivi non gestiti.
Cosa devo fare se trovo una credenziale aziendale in un log infostealer?
Revocare le sessioni dell'utente, resettare la password, trovare e bonificare la macchina infetta, controllare regole di inoltro e app OAuth, poi chiudere la causa con MFA resistente al phishing e un password manager aziendale.