



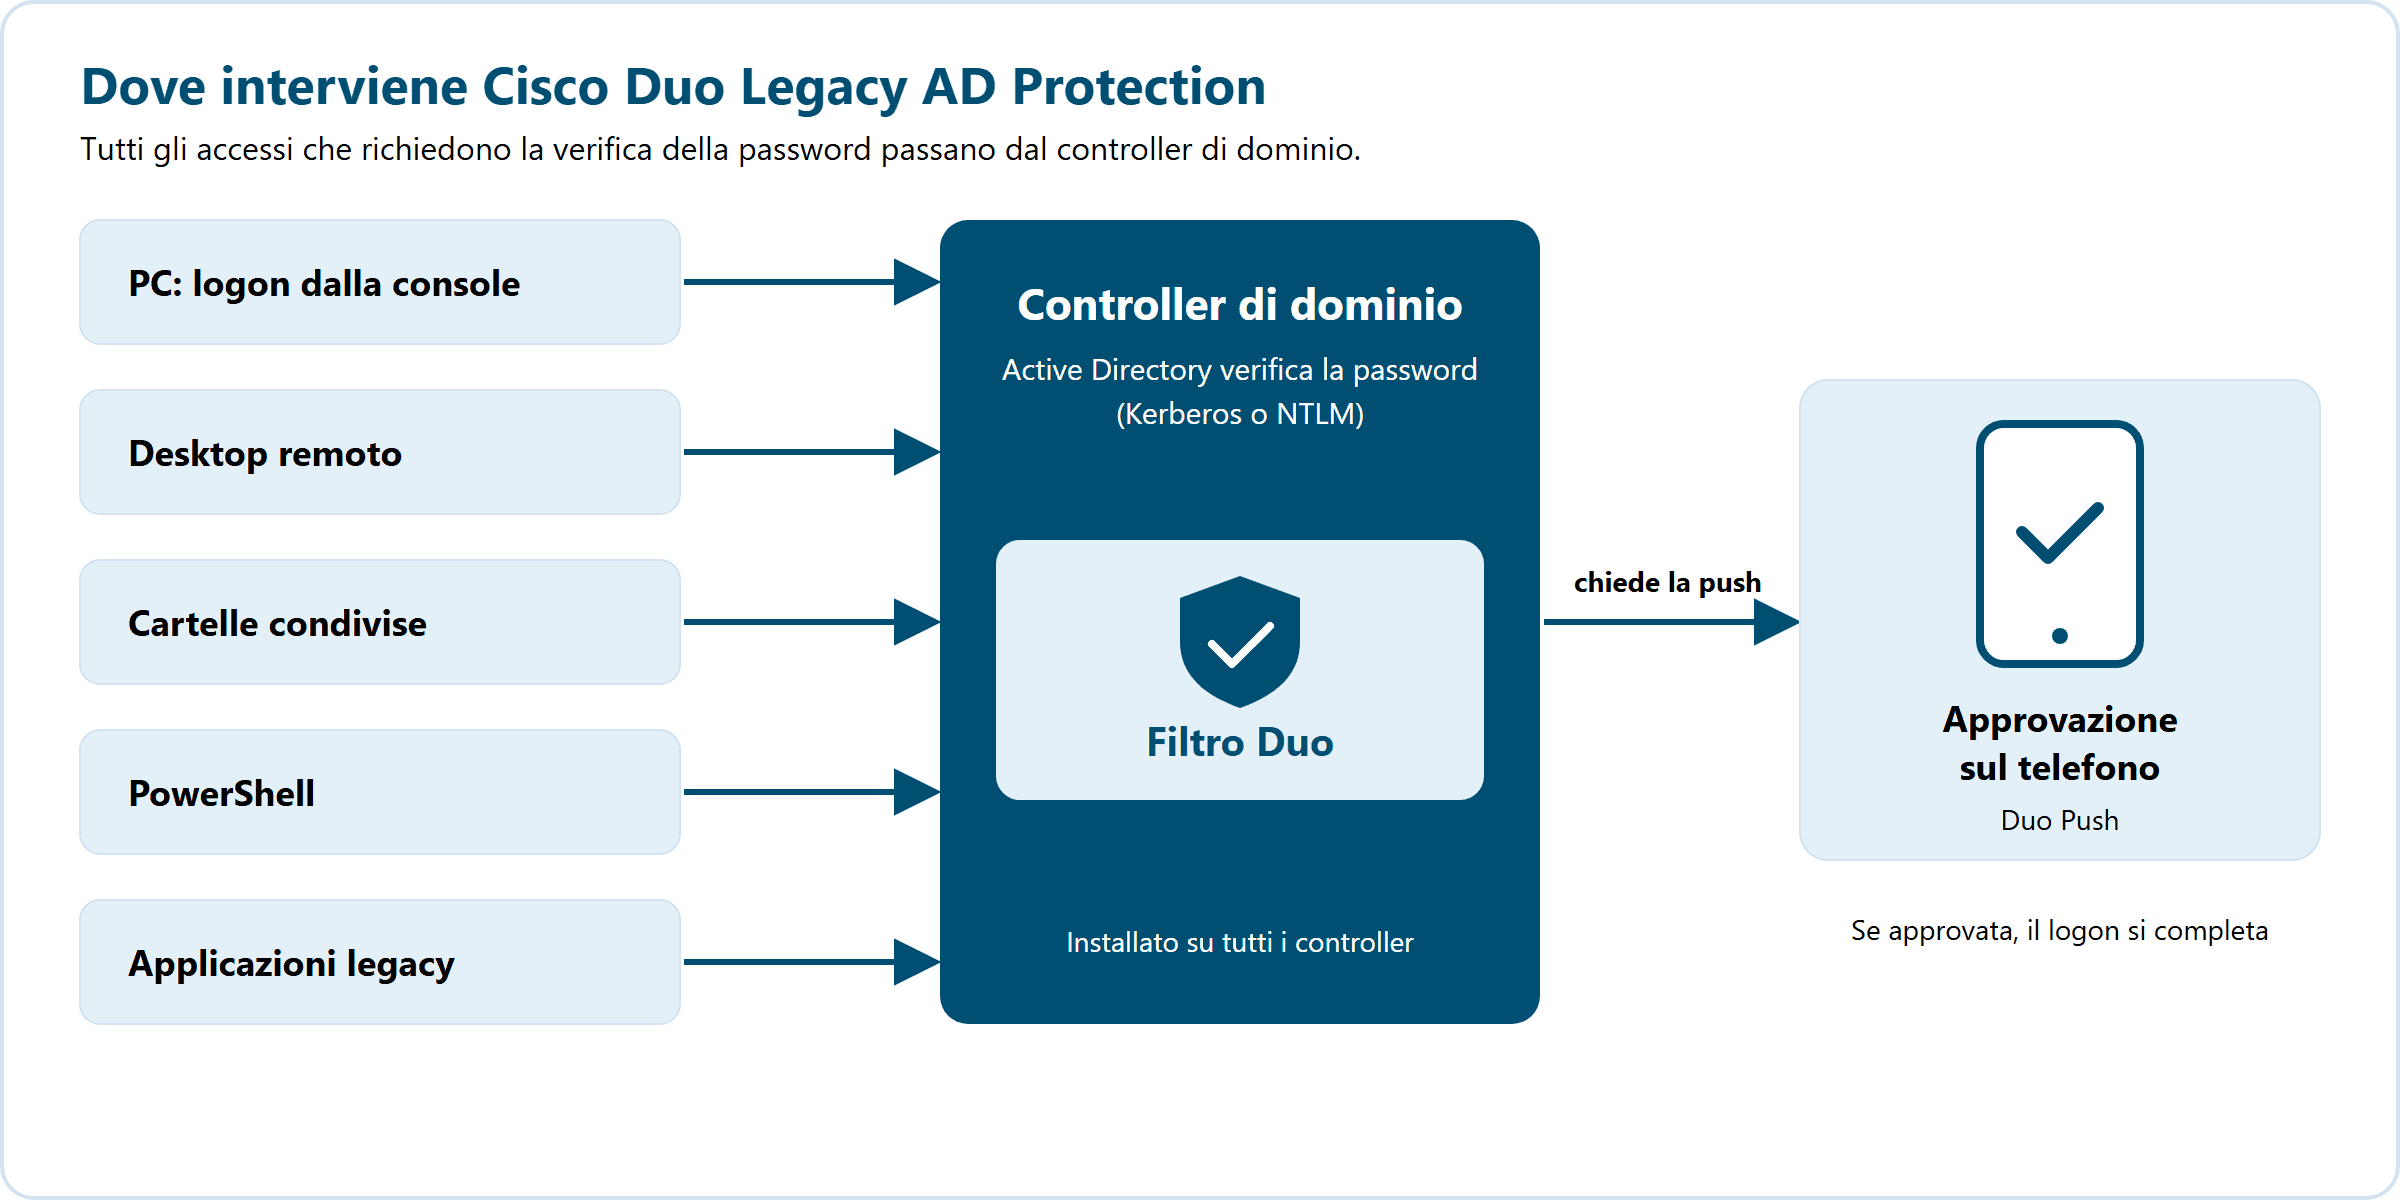
Cisco Duo Legacy AD Protection è un componente di Cisco Duo che aggiunge l'autenticazione a più fattori (MFA) alle autenticazioni di Active Directory, installandosi sui controller di dominio: chiede la seconda verifica quando Windows controlla la password, quindi anche per Desktop remoto, cartelle condivise, PowerShell e applicazioni che non supportano l'MFA. Richiede l'edizione Duo Advantage o superiore ed è disponibile in versione stabile dal 25 agosto 2026. Lo abbiamo provato per due giorni nel laboratorio Nexsys: qui raccontiamo cosa copre, cosa non copre, come si comporta quando il cloud non risponde e quali requisiti normativi aiuta a soddisfare.
Le password da sole non bastano più. Quello che si dice meno è che la seconda verifica, quella sul telefono, spesso protegge le applicazioni cloud ma si ferma davanti ad Active Directory: il cuore della rete aziendale, dove passano gli accessi ai server, alle cartelle e a quel gestionale vecchio che nessuno ha il coraggio di toccare. Per i concetti di base (fattori, metodi, differenza tra MFA e passwordless) rimandiamo alla guida alla Multi-Factor Authentication; per la piattaforma nel suo insieme, al nostro articolo su Cisco Duo: MFA, passwordless e controllo degli accessi.
Il problema: Active Directory è la chiave di tutto
In una rete Windows, Active Directory decide chi può entrare e dove. Chi riesce a rubare una sola password, magari con un messaggio di posta ben costruito, può usarla per aprire un computer, poi un server, poi le cartelle dell'amministrazione. Mettere la verifica sul telefono sui servizi cloud è un passo importante, ma lascia scoperti molti accessi interni: il Desktop remoto, le condivisioni di rete, gli script di amministrazione, le applicazioni scritte quando l'autenticazione a più fattori ancora non esisteva.
Proteggerli uno per uno significherebbe intervenire su ogni applicazione, e molte non si possono modificare. L'idea di Duo è diversa: mettere il controllo nel punto in cui tutti questi accessi passano, cioè nel controller di dominio, il server che verifica le password. È lo stesso principio della messa in sicurezza di Active Directory: prima di aggiungere un controllo conviene sapere chi si autentica, con quali account e con quali protocolli.
Cos'è Cisco Duo, in poche righe
Cisco Duo è un servizio in cloud che aggiunge una seconda verifica alla password: di solito una notifica sul telefono da approvare, detta push, ma anche passkey o chiavi fisiche. Non sostituisce la directory che l'azienda già usa: si appoggia ad Active Directory o a Microsoft Entra ID, e gli utenti restano dove sono. Fa parte del portafoglio di sicurezza di Cisco.
Il prodotto si vende in quattro edizioni (Free, Essentials, Advantage e Premier) con prezzi di listino USA, consultati il 16 ottobre 2026, di 0, 3, 6 e 9 dollari per utente al mese; i prezzi per l'Italia non sono pubblici. Ogni edizione comprende la precedente: Essentials aggiunge Single Sign-On, passwordless, Trusted Endpoints e la sincronizzazione con Active Directory ed Entra ID; Advantage aggiunge Cisco Identity Intelligence, Duo Passport, l'autenticazione basata sul rischio e Active Directory Defense; Premier aggiunge l'accesso alle risorse interne senza VPN e il controllo completo del dispositivo. Le edizioni a pagamento hanno una prova gratuita di 30 giorni.
Il componente di cui parliamo qui richiede almeno l'edizione Advantage: Essentials non lo include. Dal 6 febbraio 2026 Cisco lo vende sotto il nome commerciale Active Directory Defense, che raggruppa Legacy AD Protection, Windows Command Line Protection, Cisco Identity Intelligence collegato ad Active Directory e l'integrazione con BloodHound Enterprise per l'analisi dei percorsi di attacco. Il nome "Legacy" richiama i protocolli classici di Active Directory, Kerberos e NTLM, quelli che le applicazioni più vecchie usano ancora; il componente è invece recente, disponibile in versione stabile dal 25 agosto 2026 (versione 1.0.1, che corregge le push doppie in Desktop remoto).
Perché adottarlo: quattro motivi
Protegge accessi che molte altre soluzioni non vedono
Il filtro di Legacy AD Protection chiede la seconda verifica nel momento in cui Windows controlla la password: dalla console, in Desktop remoto, verso una cartella condivisa, con PowerShell. Non serve modificare le applicazioni.
Si introduce con calma
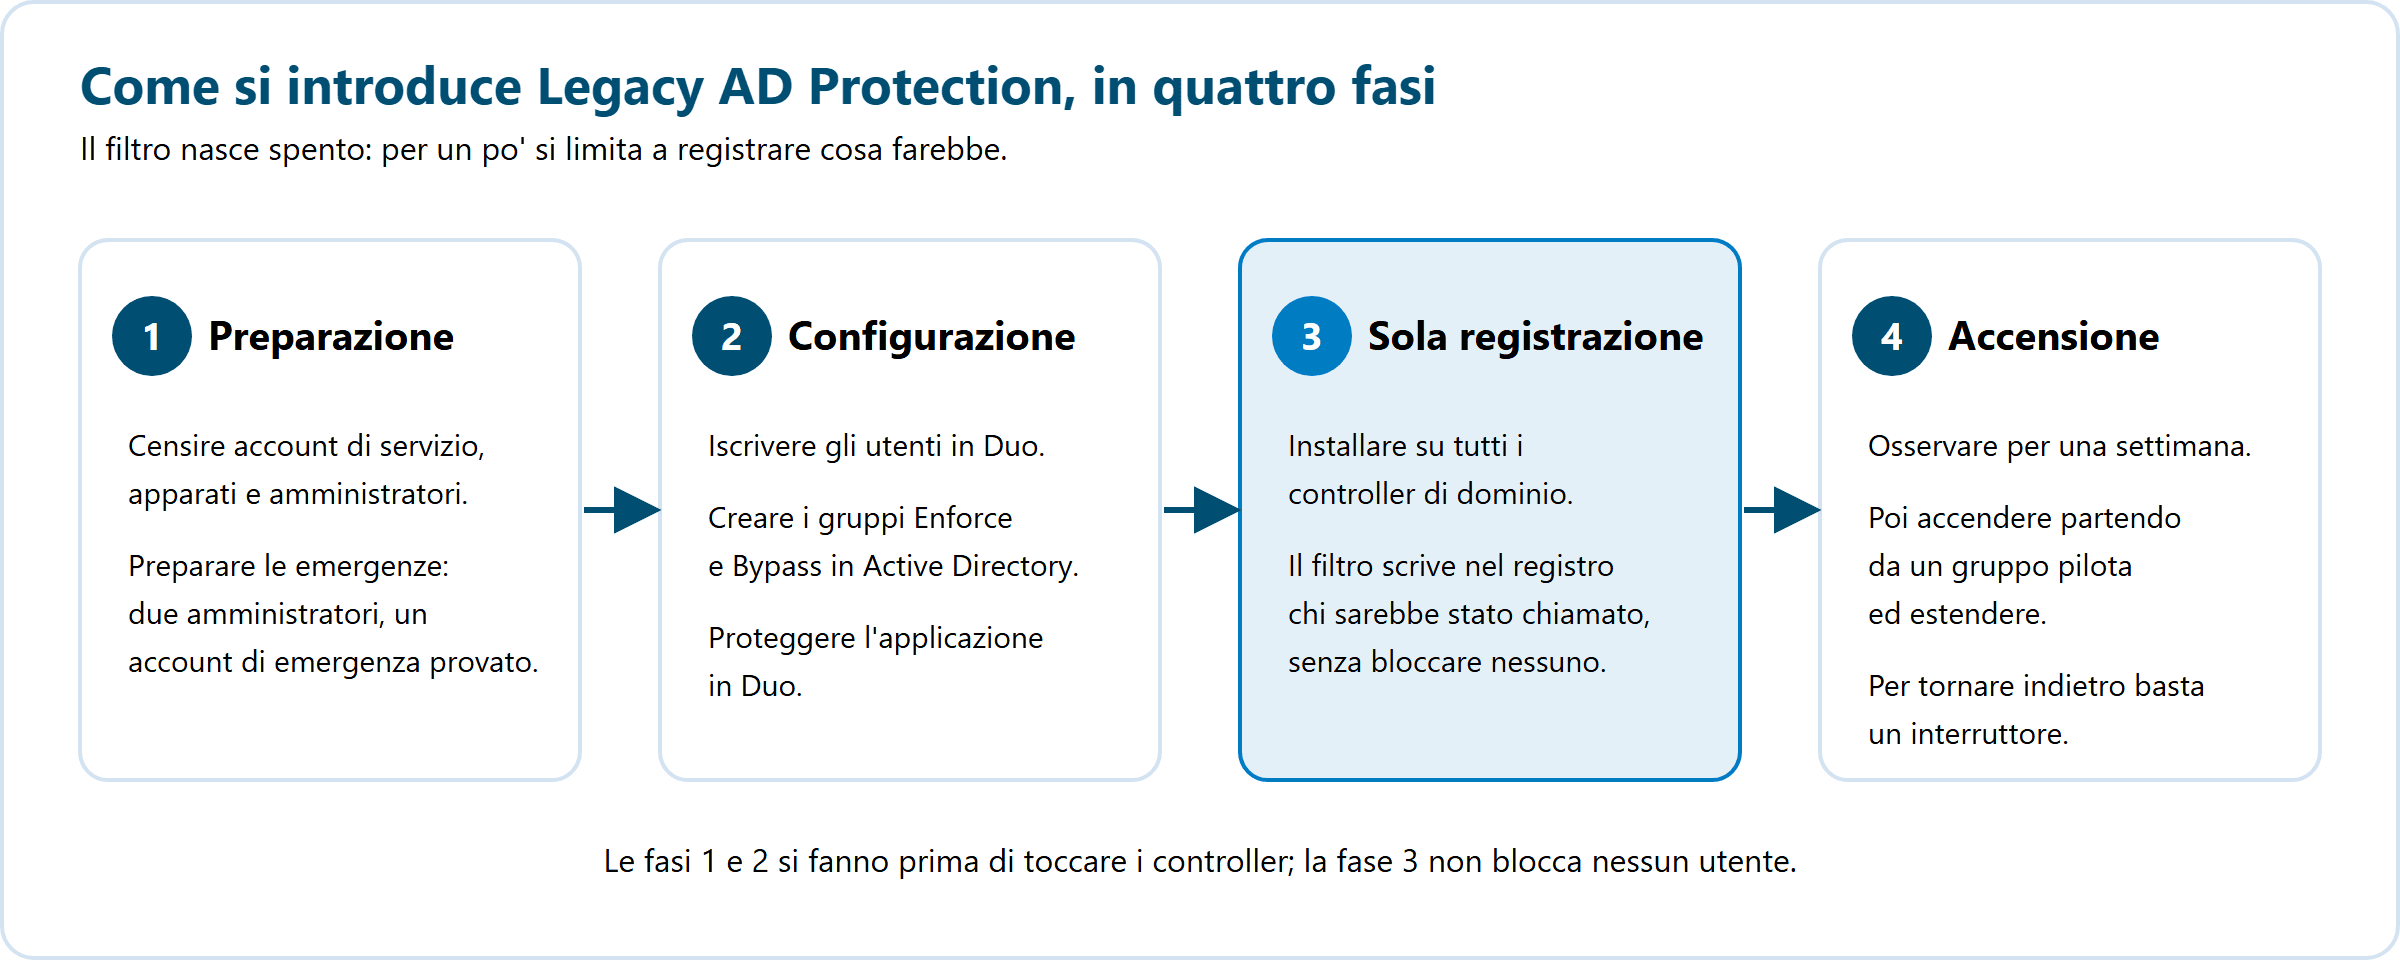
Si installa spento, in sola registrazione: per giorni scrive nel registro chi sarebbe stato chiamato, senza bloccare nessuno. Solo quando il quadro è chiaro lo si accende, e per spegnerlo basta un interruttore.
Lascia le prove
Ogni richiesta finisce in un registro, sul server e nel pannello di Duo, con l'utente, l'ora e l'esito. In un audit questo conta quanto la misura stessa.
I suoi limiti sono chiari e si possono gestire
Non è una soluzione magica: più avanti raccontiamo cosa non protegge e dove si comporta in modo sorprendente.
Quali normative aiuta a rispettare, e come
Una premessa necessaria: nessun prodotto è conforme da solo. Le norme riguardano l'organizzazione, i suoi processi, la valutazione dei rischi. Duo è uno strumento che permette di soddisfare un requisito preciso, quello dell'autenticazione a più fattori (nel linguaggio di DORA, dell'autenticazione forte). Ecco dove compare.
| Normativa | Cosa chiede | Come aiuta Duo |
|---|---|---|
| NIS2 Direttiva (UE) 2022/2555, art. 21, par. 2, lett. j. In Italia: D.Lgs. 138/2024, art. 24, comma 2, lett. l |
"Soluzioni di autenticazione a più fattori o di autenticazione continua", ove opportuno. Le specifiche di base dell'ACN (determina 164179/2025, misura PR.AA-03) le richiedono almeno per i sistemi informativi e di rete rilevanti, in base alla valutazione del rischio. Le misure di base vanno adottate entro 18 mesi dalla comunicazione di inserimento nell'elenco dei soggetti NIS. | Aggiunge l'autenticazione a più fattori agli accessi ad Active Directory, ai server e alla riga di comando, e lascia i registri che documentano l'adozione. Scadenze e adempimenti nella guida NIS2 per le PMI. |
| DORA Regolamento (UE) 2022/2554, art. 9, par. 4, lett. d |
Politiche e protocolli per meccanismi di autenticazione forte per le entità finanziarie, basati su standard pertinenti. Il regolamento si applica dal 17 gennaio 2025. | La seconda verifica sul telefono, con la possibilità di usare metodi più robusti, come le passkey. Che i meccanismi scelti bastino lo decide l'entità, in base agli standard pertinenti. Per i fornitori ICT delle entità finanziarie: DORA e clausole contrattuali. |
| PCI DSS 4.0.1 Requisito 8.4.2 |
Autenticazione a più fattori per gli accessi all'ambiente dei dati delle carte di pagamento, obbligatoria dal 31 marzo 2025. Lo standard prevede eccezioni (per esempio gli account di sistema che eseguono funzioni automatiche): il perimetro esatto va letto sul testo, che il Consiglio PCI rilascia previa accettazione di una licenza. | Può proteggere gli accessi ai server e agli account di dominio che arrivano a quell'ambiente. |
| ISO/IEC 27001:2022 Allegato A, controllo 8.5 (autenticazione sicura) |
Tecnologie e procedure di autenticazione adeguate alla sensibilità delle informazioni. Il controllo non nomina l'MFA; nella pratica degli audit è l'evidenza che di solito si presenta per gli accessi privilegiati e remoti (è una valutazione professionale, non il testo della norma). | Fornisce la misura e le prove: registri e rapporti delle autenticazioni. |
| GDPR Regolamento (UE) 2016/679, art. 32 |
Misure tecniche e organizzative adeguate al rischio. Non nomina l'MFA. | È uno dei modi concreti per dimostrare adeguatezza nella protezione degli accessi ai dati personali. |
Da notare "ove opportuno" e "in base alla valutazione del rischio": la NIS2 non impone la seconda verifica ovunque, ma chiede di decidere dove serve e di poterlo giustificare. Un buon progetto parte da lì.
Vuoi capire quali accessi al tuo dominio sono oggi senza MFA? Parliamone in una call di 30 minuti
Richiedi la callI componenti che abbiamo provato nel laboratorio Nexsys
Nel laboratorio abbiamo ricostruito una piccola rete aziendale: un controller di dominio, un server con SQL Server, un client Windows e un telefono. Per due giorni abbiamo installato e provato, uno dopo l'altro, i componenti della famiglia Duo per Windows.
Legacy AD Protection
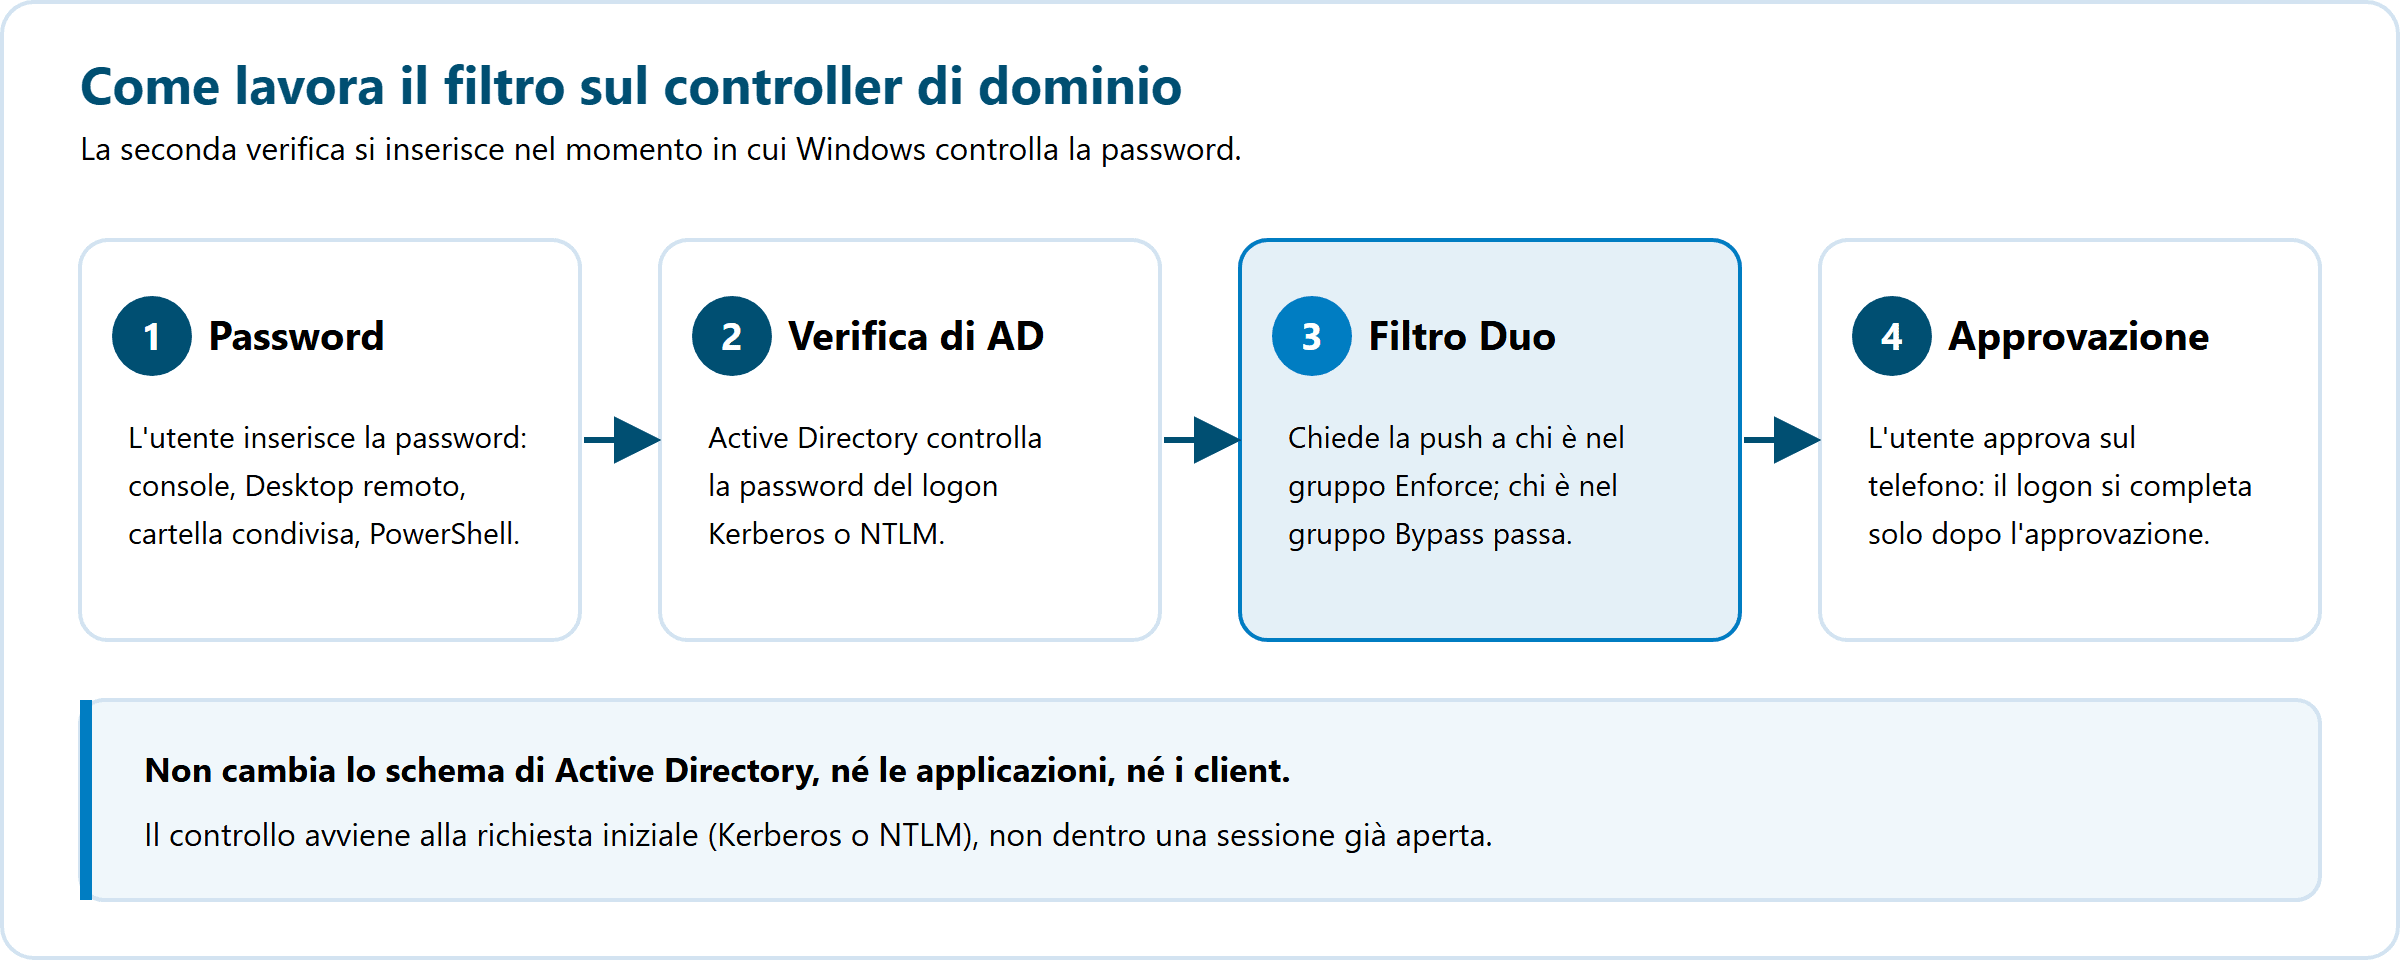
Il filtro sul controller di dominio (un sub-authentication filter, DuoSubAuthFilter). Quando Active Directory ha verificato la password di un logon Kerberos o NTLM, il filtro chiede la push e completa il logon solo dopo l'approvazione. Non cambia lo schema di Active Directory, le applicazioni né i client. Chiede la seconda verifica a chi è nel gruppo Enforce, lascia fuori chi è nel gruppo Bypass, e parte in sola registrazione. Si installa su tutti i controller: uno scoperto sarebbe una strada senza controlli.
Requisiti e comportamento, dalla documentazione Duo: Windows Server 2019, 2022 o 2025, controller in scrittura e in sola lettura; uscita TCP 443 con TLS 1.2 o superiore; utenti già iscritti in Duo, perché il filtro non iscrive al primo accesso; solo Duo Push e telefonata come metodi; riavvio del controller a ogni installazione e aggiornamento. Il controllo avviene alla richiesta iniziale (Kerberos AS-REQ o NTLM), non dentro una sessione già aperta; gli account computer e gli account locali del controller sono esentati in automatico. Per tornare indietro basta
EnableDuo=0, oppure la disinstallazione e un riavvio.Authentication Proxy
Un servizio installato in sede, che fa da ponte fra i sistemi locali e Duo. Nel LAB lo usiamo per sincronizzare gli utenti di Active Directory. Duo sconsiglia di metterlo sul controller di dominio e sul server NPS, perché usano la stessa porta RADIUS: da noi sta su un server membro. Usa un solo core, quindi si scala con più proxy dietro un bilanciatore; la sincronizzazione legge fino a 400 gruppi, in sola lettura, senza password, e il nome utente (sAMAccountName) non si può cambiare dopo la prima sincronizzazione.
Windows Logon
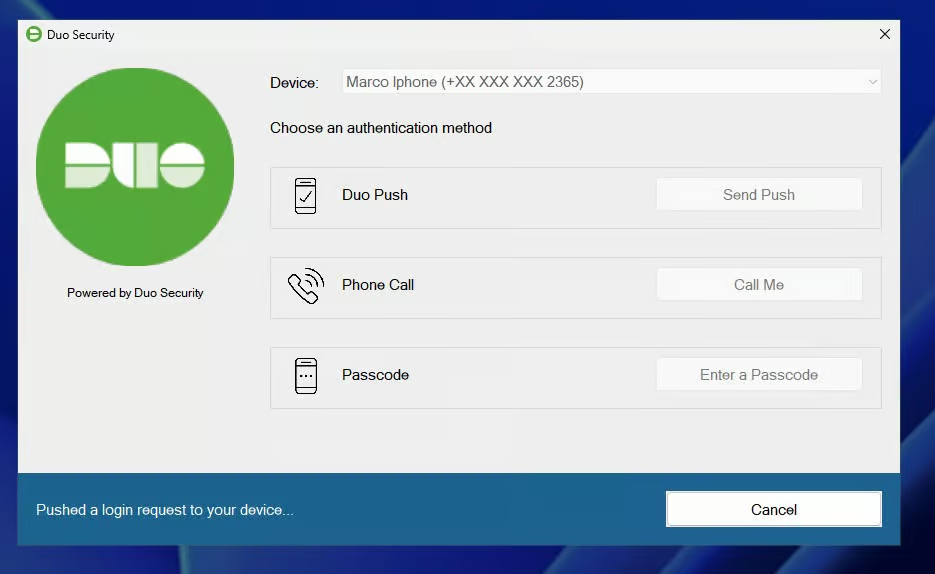
Si installa sul server o sul PC da proteggere e mostra una finestra di Duo dopo la password, anche per l'elevazione dei privilegi. A differenza del filtro, l'utente vede cosa sta aspettando. Copre console, Desktop remoto e, dalla versione 4.1, le elevazioni UAC con credenziali; non copre "Esegui come altro utente", PowerShell remoto, servizi e attività pianificate. Con la policy "Block access", consigliata da Duo, chi non è iscritto a Duo non entra nel server, amministratori compresi: gli account necessari vanno iscritti prima. L'opzione "Protect User Elevation only" spegne l'MFA sull'accesso locale e in Desktop remoto: da non attivare se si vuole proteggere anche l'accesso.
Command Line Protection
Aggiunge la seconda verifica a PowerShell remoto e a SSH verso un server Windows: il punto da cui gli amministratori, e purtroppo anche gli attaccanti, lavorano di più. Copre PowerShell Remoting (WinRM), OpenSSH e SFTP su Windows 10, 11 e Server 2019-2025; richiede Advantage o Premier. Chi non è in Duo non entra, e uno script non presidiato fallisce allo scadere del tempo di attesa: le automazioni vanno censite prima.
Identity Intelligence
Non aggiunge la seconda verifica: controlla gli account. Segnala quelli inattivi, con troppi privilegi, di servizio. È compresa in Advantage e Premier. Per i dati di Active Directory usa uno script PowerShell firmato da Duo, eseguito su un server membro con un account in sola lettura, una volta al giorno: non invia hash di password, ma invia a Cisco i dati personali degli utenti (nome, e-mail, telefono, reparto, responsabile, gruppi), con un'anteprima locale da rivedere prima dell'invio; gli endpoint del nostro tenant sono europei. Per un'azienda è un trattamento da mettere nell'informativa, non un dettaglio tecnico. Al momento di scrivere stiamo completando la verifica sui dati di Active Directory.
Studiati, non provati: Entra ID, Linux e i servizi Microsoft in sede
Letti sulla documentazione ufficiale, non messi alla prova.
Microsoft Entra ID. Duo può essere registrato come external authentication method: l'utente inserisce la password in Entra, il criterio di Conditional Access chiede l'MFA, l'utente approva su Duo. Serve Entra ID P1 o P2 per ogni utente (incluso in Microsoft 365 Business Premium, E3, E5 e F3). Due limiti da conoscere: le authentication strengths, compresa l'MFA resistente al phishing, non vengono soddisfatte da un metodo esterno, quindi il criterio deve usare "Require multifactor authentication"; e protegge gli accessi a Entra, non il logon a Windows. Per gli errori tipici della configurazione MFA lato Microsoft, vedi 5 errori da evitare con la MFA di Entra ID.
Servizi Microsoft in sede. Esistono integrazioni per RD Gateway (con limiti: disattiva i criteri CAP e RAP, solo push e telefonata), RD Web (solo il login al portale), AD FS, Outlook Web App e VPN RRAS tramite Authentication Proxy. AD FS e OWA, se Duo non risponde, bloccano l'accesso per impostazione predefinita.
Linux. Command Line Protection funziona solo su Windows. Per SSH e accessi locali Linux c'è Duo Unix (modulo pam_duo): si configura server per server, senza gestione centralizzata, e il fail open è il predefinito.
Come si vede dal lato utente
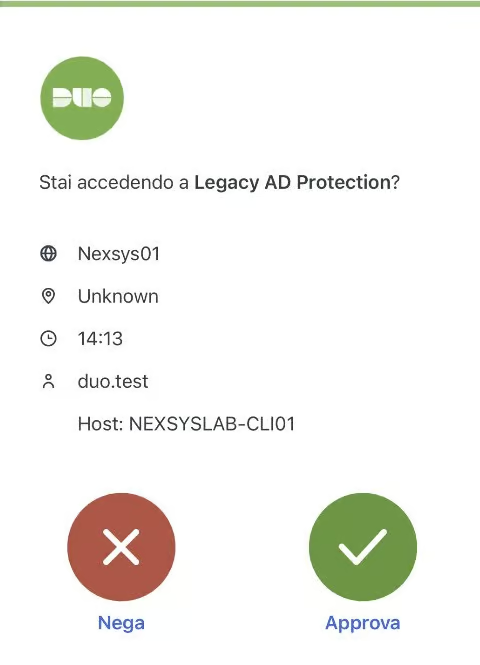
Per l'utente la differenza si riduce a un gesto: dopo la password, compare una richiesta sul telefono. Con Windows Logon compare anche una finestra sul server, che mostra il dispositivo e i metodi disponibili; con il solo filtro sul controller, invece, sullo schermo non appare niente, e l'utente deve sapere di guardare il telefono.
Cosa ci ha sorpreso nelle prove
La parte più utile di un laboratorio sono le sorprese. Quelle che seguono sono risultati delle nostre prove, con le versioni indicate (Legacy AD Protection 1.0.1, Windows Logon 6.0.0, Command Line Protection 1.0.0), non caratteristiche garantite dal prodotto: vanno verificate sul proprio ambiente, e conviene conoscerle prima di partire.
- Il Desktop remoto chiede due approvazioni. Una al controllo d'ingresso, una all'apertura del desktop. Con Windows Logon e il filtro installati insieme, siamo arrivati a cinque richieste per un solo accesso. Gli utenti vanno avvisati.
- Con un vecchio protocollo, una richiesta per ogni connessione. Un database SQL Server senza il suo nome Kerberos (SPN) registrato ripiega su NTLM, e ogni connessione fa partire una richiesta. Con Kerberos configurato bene ne basta una. È uno dei motivi per cui conviene ridurre l'uso di NTLM prima di introdurre l'MFA sul dominio.
- Anche stampanti e gestionali ne risentono. Nel nostro LAB un apparato che controllava gli utenti con un collegamento LDAP semplice ha fatto partire la richiesta di verifica. Cisco però non lo garantisce: secondo la documentazione il filtro può non intercettare i bind LDAP semplici che non passano da NTLM o GSSAPI, quindi il comportamento va verificato apparato per apparato. Gli account usati da apparati e servizi vanno esclusi con cura.
- Un accesso rifiutato dà un messaggio generico. Windows dice che ci sono "restrizioni sull'account", senza nominare Duo: per l'assistenza il problema sembra altrove.
- Gli accessi nativi di SQL Server restano fuori. I login con utente e password di SQL,
sacompreso, non passano da Active Directory, e Duo non li vede: nessuna push e nessuna riga nel registro. - Il secondo fattore si paga una volta, al rilascio del ticket Kerberos. Dopo il logon, cartelle condivise, PowerShell remoto con il proprio ticket e SQL con Kerberos si aprono senza nuove richieste. Il ticket si rinnova da solo, senza approvazione: una sessione lasciata aperta può restare valida fino a sette giorni. Se l'azienda vuole l'MFA ogni giorno servono regole di blocco dello schermo o chiusura delle sessioni, oppure ticket più brevi.
- Un "Nega" segnalato come frode spegne le notifiche. Duo silenzia le push di quell'utente per circa 20 minuti: "non mi arriva la richiesta" può voler dire questo. Nei test si preme "Nega" senza segnalare la frode.
- Il registro cresce in fretta. Centinaia di righe in pochi minuti anche per gli utenti esclusi. Un account molto attivo messo in Enforce farebbe partire push a raffica. Su 26 prove previste ne abbiamo eseguite 22; tre, sull'accesso offline, le abbiamo saltate perché troppo rischiose anche in laboratorio.
Prima di installare Duo sui controller di dominio, confrontati con un sistemista Nexsys su account di servizio, apparati e protocolli
Parla con un sistemistaSe Duo non risponde: fail open o fail closed
La domanda che ogni responsabile IT si fa: e se Duo non è raggiungibile? Nel LAB abbiamo tolto la connessione a Internet e visto che i componenti si comportano in modo opposto. Il filtro sul controller di dominio fa passare tutti, senza avvisi (fail open); Windows Logon e Command Line Protection, di base, chiudono la porta (fail closed). Per Windows Logon è così dalla versione 4.3.0 del programma di installazione; fino alla 4.2.2 il predefinito era l'opposto, e l'aggiornamento con il programma di installazione riporta alla chiusura.
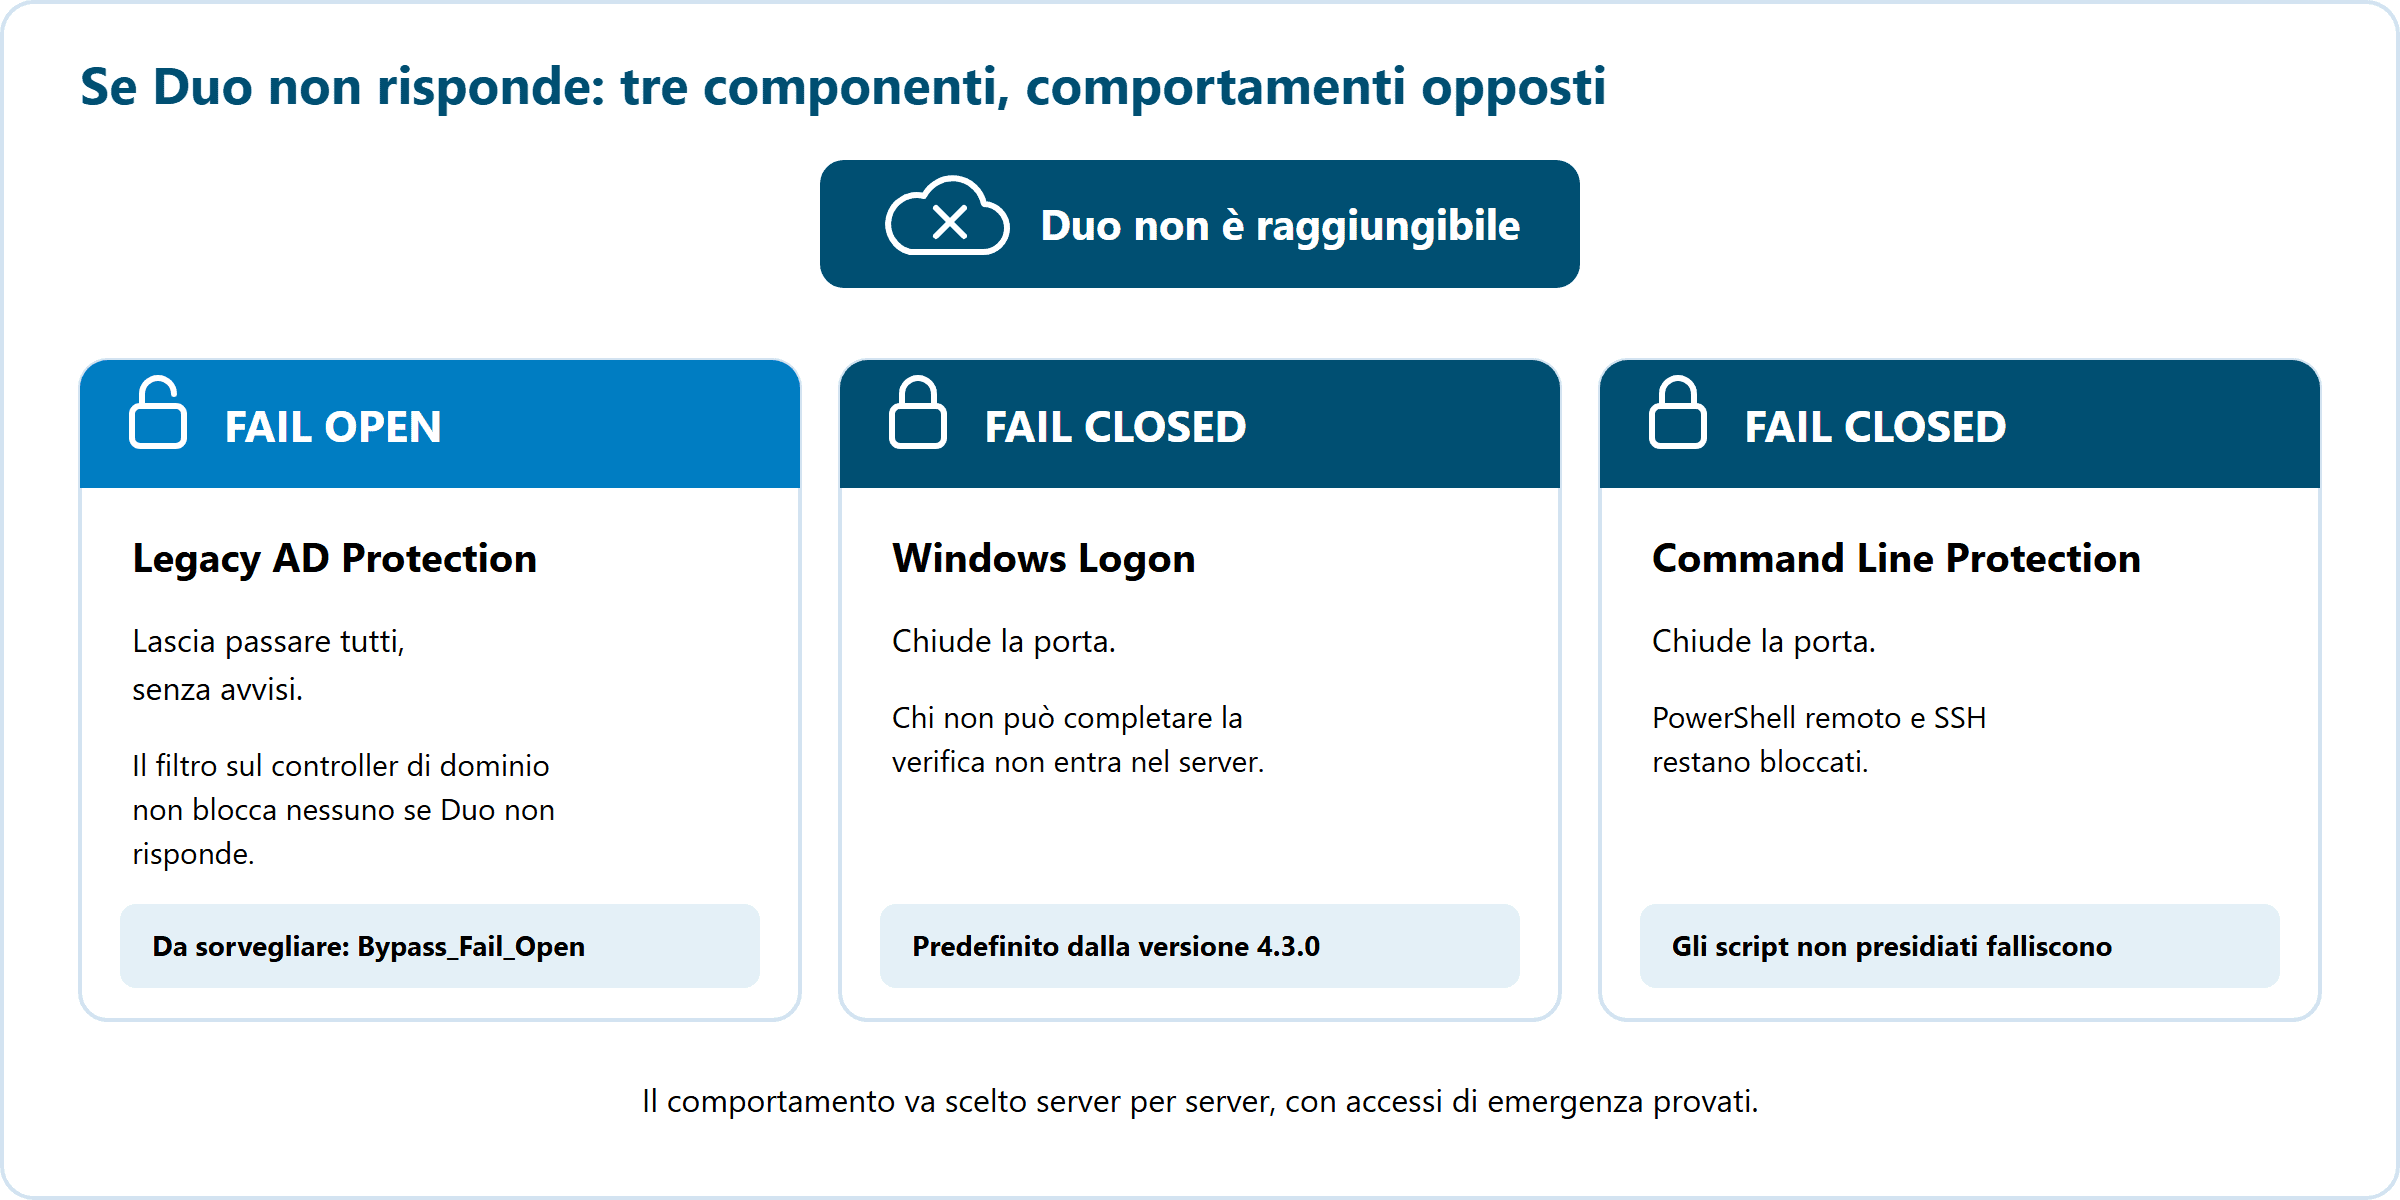
La nostra posizione: il fail closed lo sconsigliamo come scelta predefinita, e sul filtro dei domain controller lo sconsiglia anche la documentazione Cisco, per il rischio di restare chiusi fuori. Se in emergenza il token dell'autenticatore non funziona, si resta fuori dai server proprio quando serve entrare. Meglio, di norma, il fail open con il registro sorvegliato e l'accesso offline come complemento; dove il rischio giustifica il fail closed, servono accessi di emergenza provati. La scelta va fatta server per server, con la stessa logica degli account break-glass lato cloud. Il rovescio del fail open: chi riesce a isolare un controller da Internet spegne l'MFA senza che nessuno se ne accorga, quindi la riga Bypass_Fail_Open nel registro del filtro va sorvegliata.
Come si introduce, in quattro passi
Il percorso che abbiamo seguito, e che proponiamo ai clienti, è graduale: si prepara, si configura, si installa e solo alla fine si accende. Il filtro nasce spento, e per un po' si limita a raccontare cosa farebbe.
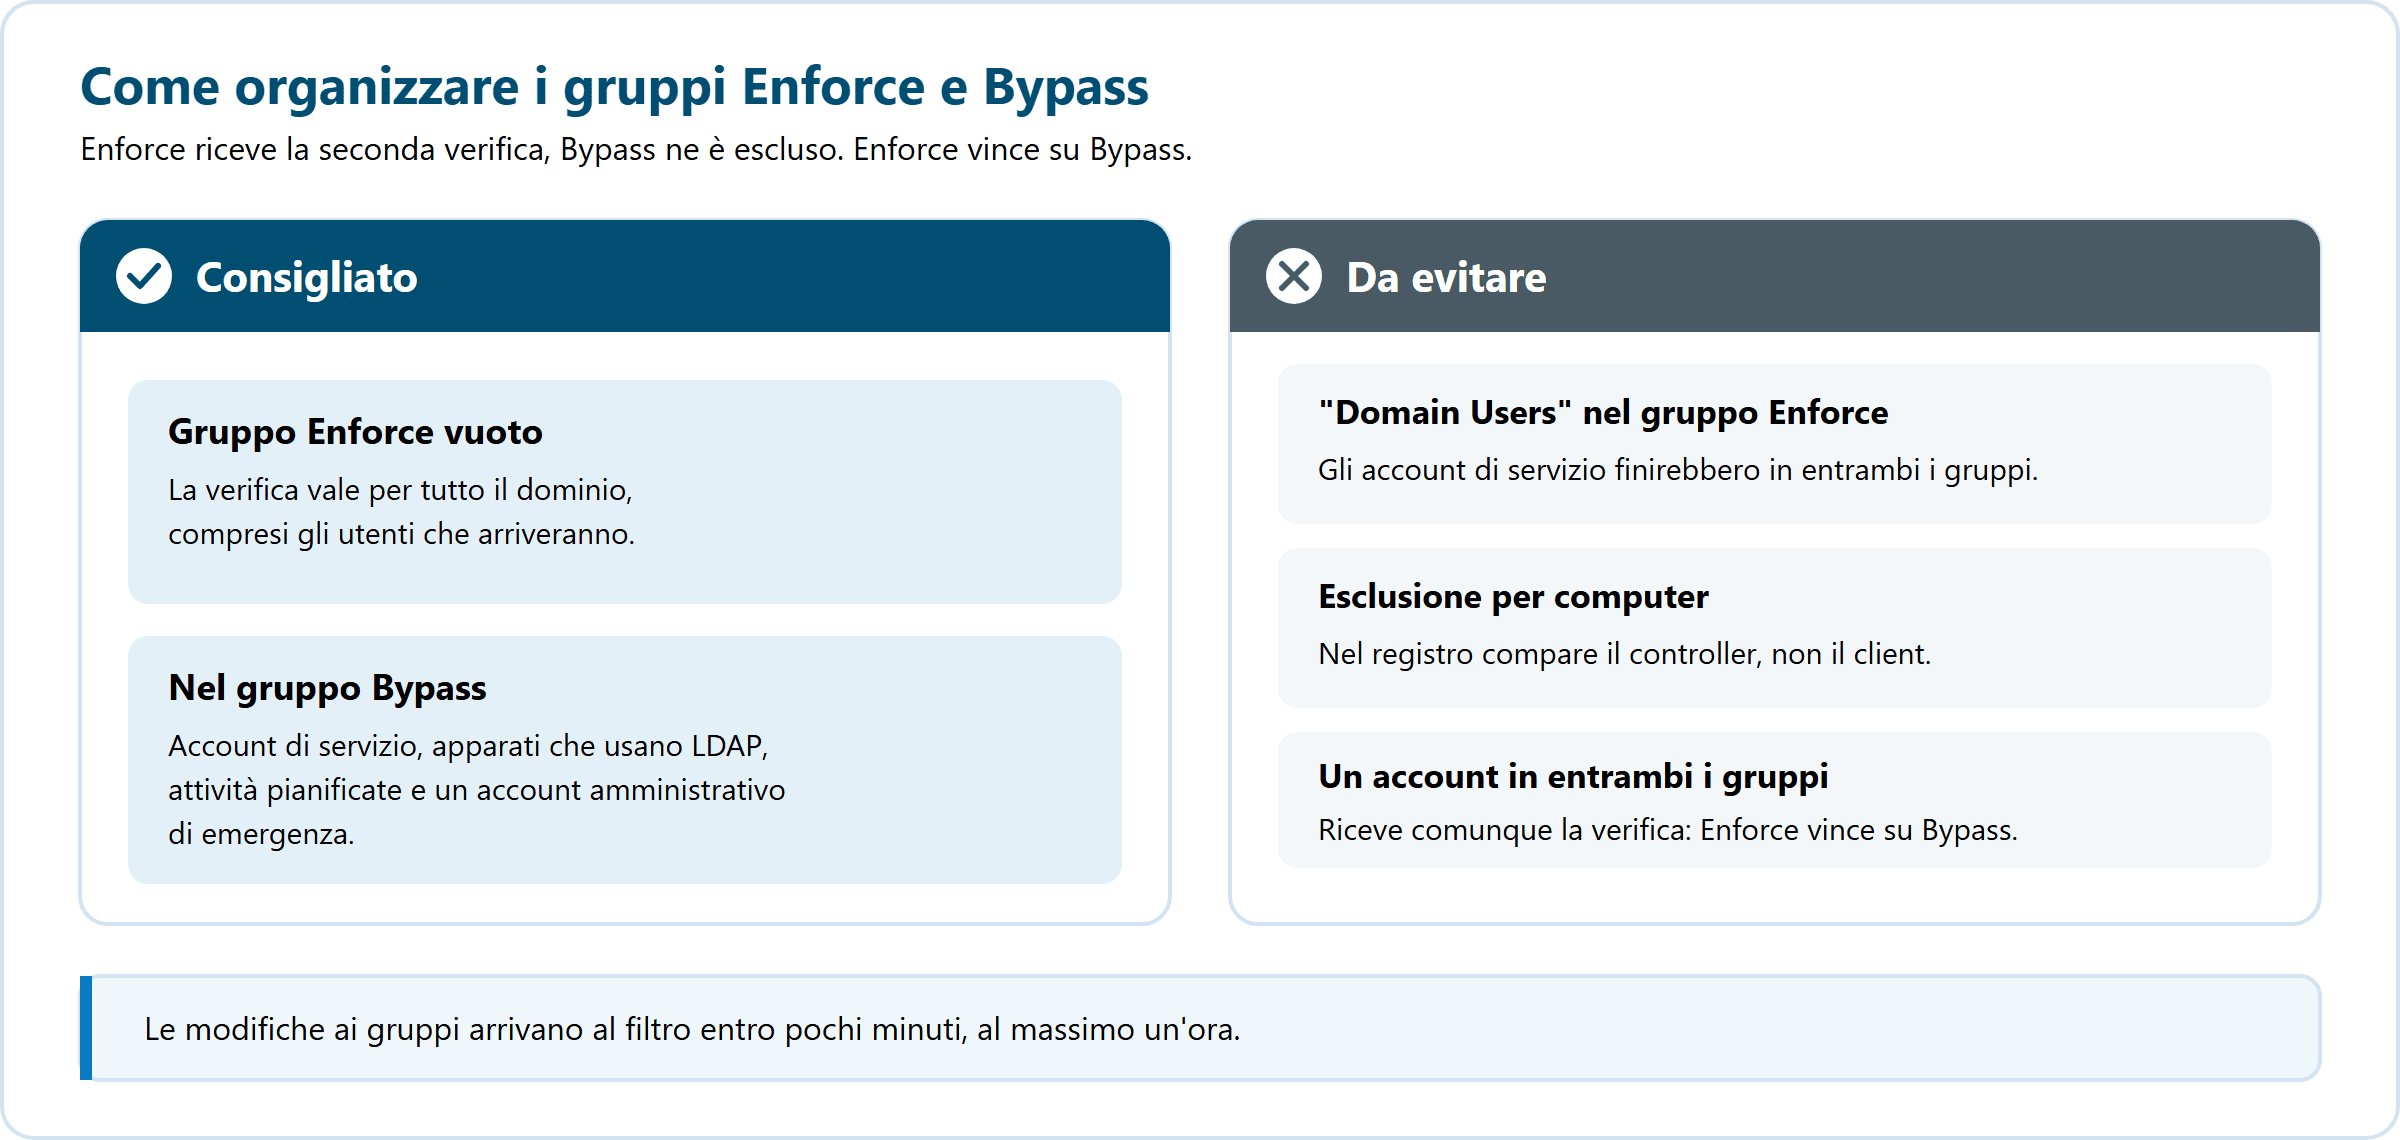
Una scelta che conta molto è quella dei gruppi. Un gruppo indica chi riceve la seconda verifica, un altro chi ne è escluso, per esempio gli account di servizio. Con un accorgimento: se il gruppo Enforce contiene qualcuno, un utente o un computer presente in entrambi i gruppi riceve comunque la verifica; se invece l'utente è in Enforce e il computer da cui si collega è in Bypass, prevale il Bypass. La tabella completa delle combinazioni è nella documentazione Duo. L'impostazione che proponiamo: Enforce vuoto, così la verifica vale per tutto il dominio compresi gli utenti futuri, e in Bypass gli account di servizio, gli apparati che usano LDAP, le attività pianificate e un account amministrativo di emergenza. Da evitare "Domain Users" in Enforce (gli account di servizio finirebbero in entrambi i gruppi) e l'esclusione per computer (nel registro compare il controller, non il client). Le modifiche dirette ai due gruppi arrivano al filtro in circa un minuto; quelle fatte solo su un gruppo annidato arrivano al ricaricamento completo della cache, di default ogni 60 minuti, a meno di forzarlo modificando il gruppo principale (per esempio il campo Note).
Prima di partire: la lista di controllo
- Censire gli account di servizio, gli apparati e gli amministratori, e decidere per ognuno cosa succede.
- Verificare Kerberos sui server che usano database o servizi di rete, per evitare richieste moltiplicate.
- Installare su tutti i controller di dominio, non solo su uno.
- Preparare le emergenze: due amministratori con dispositivi diversi, una procedura per il telefono perso o cambiato, un account di emergenza custodito e provato. Un telefono per utente: due utenti con lo stesso numero condividono l'attivazione.
- Scegliere un solo livello per l'accesso ai server (filtro sul controller oppure Windows Logon), o accettare e spiegare agli utenti le approvazioni multiple.
- Decidere il fail open o il fail closed per ogni server e, per le sessioni lunghe, blocco dello schermo o ticket più brevi.
- Formare utenti e help desk: guardare il telefono, non approvare ciò che non si riconosce, cosa fare se la push non arriva, cosa significa il messaggio generico dopo un rifiuto.
- Osservare per una settimana prima di accendere, poi partire da un gruppo pilota ed estendere.
Cosa non abbiamo ancora chiarito
Alcune domande erano aperte con Cisco al momento della pubblicazione. La documentazione aggiornata ne chiude quattro: i gruppi annidati in Enforce e Bypass vengono letti; il filtro controlla i due gruppi ogni 60 secondi e ricarica la cache completa ogni 60 minuti; un'approvazione recente vale per lo stesso utente e lo stesso computer per 5 secondi di default, al massimo 60 (impostazione SuppressDuplicatePushDuration); un avviso nativo sul fail open non c'è, ma dalla versione 1.0.0 il filtro può scrivere l'esito di ogni richiesta nel registro eventi di Windows (impostazione EnableRequestEventLogging), da cui un SIEM può segnalare le righe Bypass_Fail_Open. Restano aperte due domande: cosa succede quando il ticket Kerberos non è più rinnovabile, dopo i sette giorni, e se la segnalazione di frode può arrivare anche a un amministratore. Aggiorneremo l'articolo quando avremo le risposte.
Quando scegliere Duo, e quando no
Legacy AD Protection ha senso dove l'azienda usa già Cisco Duo per VPN, applicazioni o Windows Logon e vuole estendere la stessa policy alle autenticazioni di dominio, accettando un componente sui domain controller e l'edizione Advantage. Dove invece l'esigenza è coprire tutte le autenticazioni Active Directory, compresi protocolli e servizi, senza installare agent sui server e senza legarsi a un'unica piattaforma MFA, la strada che proponiamo è la protezione delle identità con MFA universale. In molte aziende le due soluzioni convivono su perimetri diversi: la scelta nasce dall'inventario degli accessi, non dal catalogo.
In conclusione
Duo non è una bacchetta magica, ma è uno strumento concreto per portare la seconda verifica dove oggi manca: negli accessi ad Active Directory e ai server, senza riscrivere le applicazioni. Aiuta a dare risposta a requisiti che la normativa europea e italiana rende sempre più precisi, a patto di accompagnarlo con una valutazione del rischio e con un progetto che consideri le emergenze, gli account di servizio e gli utenti.
Se vuoi capire cosa significherebbe nella tua azienda, parliamone: in una call di 30 minuti vediamo insieme quali accessi al tuo dominio sono oggi senza seconda verifica e se Duo è la strada giusta.
Chiedi una call di 30 minuti: inventario degli accessi, scelta tra Duo e MFA universale, piano di introduzione
Chiedi la callDomande frequenti su Cisco Duo Legacy AD Protection
Cosa protegge Cisco Duo Legacy AD Protection?
Le autenticazioni che passano dal controller di dominio Active Directory: logon ai PC, Desktop remoto, cartelle condivise, PowerShell, applicazioni che usano Kerberos o NTLM. Non protegge i login nativi di SQL Server, che non passano da Active Directory.
Quale edizione di Duo serve?
Almeno Duo Advantage. Il componente è disponibile in versione stabile dal 25 agosto 2026 e va installato su tutti i controller di dominio.
Cosa succede se Duo non è raggiungibile?
Il filtro sul controller di dominio lascia passare gli accessi senza avvisi (fail open); Windows Logon e Command Line Protection, con le impostazioni predefinite, li bloccano (fail closed). Il comportamento va scelto server per server, con accessi di emergenza provati.
Gli utenti devono cambiare abitudini?
Dopo la password ricevono una notifica sul telefono. Con il solo filtro sul controller non compare nulla sullo schermo; con Windows Logon compare una finestra. In Desktop remoto le approvazioni possono essere due o più, quindi gli utenti vanno avvisati.
Per quanto tempo vale un'approvazione?
Il controllo avviene al rilascio del ticket Kerberos. Finché il ticket resta valido, e si rinnova da solo fino a sette giorni in una sessione aperta, cartelle, PowerShell e database con Kerberos non chiedono altre approvazioni. Con NTLM, invece, ogni connessione ne chiede una.
Copre anche i server Linux?
No. Legacy AD Protection e Command Line Protection sono componenti Windows. Per SSH e accessi locali Linux Duo offre Duo Unix, che si configura server per server e parte in fail open.
Duo basta per essere conformi a NIS2?
No. La NIS2 chiede l'autenticazione a più fattori "ove opportuno", in base alla valutazione del rischio; Duo è uno strumento che soddisfa quel requisito sugli accessi ad Active Directory e lascia i registri che lo documentano. La conformità riguarda l'organizzazione e i suoi processi.
Fonti
- Direttiva (UE) 2022/2555 (NIS2), art. 21: eur-lex.europa.eu
- D.Lgs. 4 settembre 2024, n. 138, art. 24, e ACN, Linee guida NIS, specifiche di base (settembre 2025), determina 164179 del 14 aprile 2025: acn.gov.it
- Regolamento (UE) 2022/2554 (DORA), art. 9, par. 4: eur-lex.europa.eu
- PCI Security Standards Council, PCI DSS v4.0.1, requisito 8.4.2: pcisecuritystandards.org
- ISO/IEC 27001:2022, Allegato A, controllo 8.5: iso.org
- Regolamento (UE) 2016/679 (GDPR), art. 32: eur-lex.europa.eu
- Documentazione Cisco Duo: Legacy AD Protection (note di rilascio, FAQ), Windows Logon, Command Line Protection, sincronizzazione con AD, edizioni e prezzi
Le prove nel laboratorio Nexsys sono del 19 e 20 ottobre 2026 e sono state condotte da Marco Moserle, sistemista Nexsys. Le citazioni normative sono sintetiche: per il testo completo si rimanda alle fonti ufficiali. I prezzi sono di listino USA; quelli per l'Italia non sono pubblici. Il testo è stato aggiornato a ottobre 2026 sulla documentazione Cisco del 25 agosto 2026 (versione 1.0.1).