







Consulenza Microsoft Sentinel per aziende: implementazione e ottimizzazione del SIEM
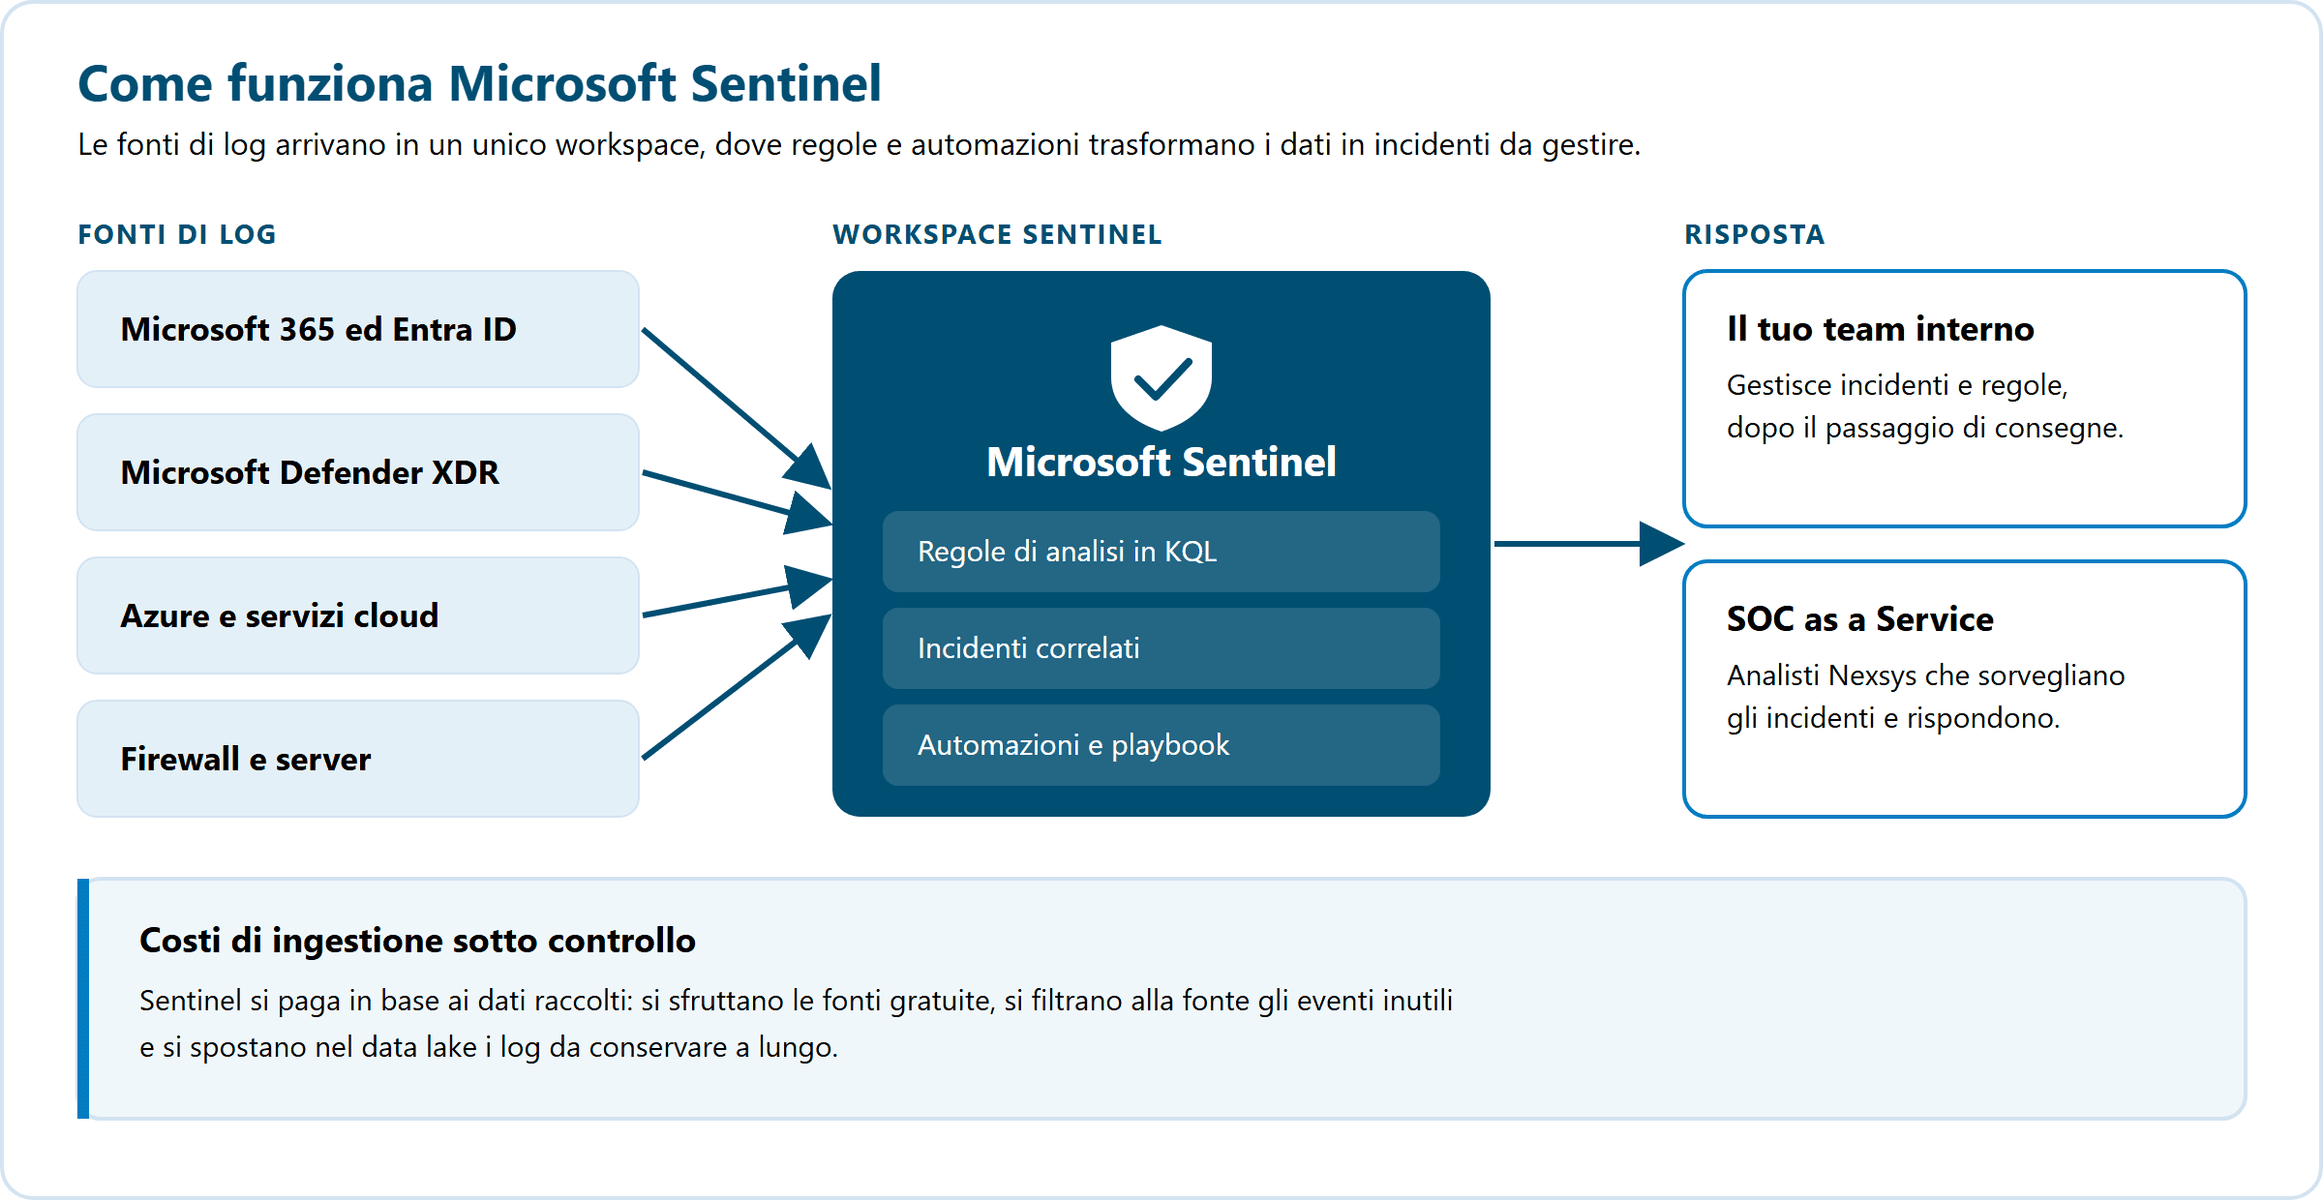
Nexsys progetta e implementa Microsoft Sentinel, il SIEM cloud di Microsoft: colleghiamo le fonti di log, scriviamo regole di rilevamento e playbook di risposta e teniamo sotto controllo i costi di ingestione. Partiamo da quello che hai già: licenze Microsoft 365 e Defender, sottoscrizione Azure, firewall e server da monitorare.
Il servizio è pensato per IT manager e responsabili della sicurezza di PMI e aziende mid-market che vogliono un SIEM configurato sul proprio ambiente, con regole e costi sotto controllo. Lavoriamo come Microsoft Solutions Partner e Cloud Solution Provider, da remoto in tutta Italia e, quando serve, presso il cliente.
Quando serve una consulenza Sentinel
I log di firewall, server, Microsoft 365 ed Entra ID stanno in console diverse e nessuno li mette in relazione.
Arrivano troppi avvisi, quasi tutti falsi positivi, e quelli importanti si perdono.
La spesa Azure per Sentinel cresce ogni mese e non è chiaro quali dati la generano.
Sentinel è stato attivato in prova ed è rimasto con le impostazioni predefinite.
Le azioni ripetitive sugli incidenti, come assegnazioni e notifiche, si fanno ancora a mano.
Cosa facciamo
Workspace e connettori dati
Progettiamo il workspace e colleghiamo le fonti: Microsoft Defender XDR, Entra ID, Microsoft 365, Azure e, con l’agente di Azure Monitor o tramite syslog e CEF, firewall, server e altri sistemi. Per ogni fonte decidiamo quali tabelle servono davvero e per quanto tempo conservarle.
Regole di analisi, automazioni e playbook
Attiviamo le regole di rilevamento utili al tuo contesto, ne scriviamo di nuove in KQL e le tariamo per ridurre i falsi positivi. Con le regole di automazione e i playbook basati su Logic Apps automatizziamo le azioni ripetitive: assegnazione e chiusura degli incidenti, notifiche al team, disattivazione di un account compromesso, isolamento di un dispositivo protetto da Defender for Endpoint.
Ottimizzazione dei costi di ingestione
Sentinel si paga in base al volume di dati raccolti. Rivediamo cosa entra nel workspace: sfruttiamo le fonti gratuite, come i log attività di Azure, i log di controllo di Office 365 e gli avvisi dei prodotti Defender; filtriamo alla fonte gli eventi inutili con le regole di raccolta dati; spostiamo nel data lake di Sentinel, più economico, i log da conservare a lungo. Quando i volumi sono stabili valutiamo un livello di impegno al posto del pagamento a consumo.
Monitoraggio continuo
Dopo il progetto puoi gestire Sentinel con il tuo team oppure affidare la sorveglianza degli incidenti al nostro SOC as a Service, che si occupa del monitoraggio continuo e della risposta agli incidenti.
Licenze
Sentinel si paga a consumo sulla sottoscrizione Azure, mentre alcune fonti e funzioni dipendono dalle licenze Microsoft 365 e Defender che hai già; come Cloud Solution Provider, Nexsys può fornirti direttamente le licenze Microsoft necessarie e la sottoscrizione Azure su cui si paga Sentinel.
Come lavoriamo
Assessment
Partiamo da una call di scoping gratuita e da una lettura dell’ambiente: fonti di log, licenze, eventuale workspace già attivo e volumi di dati.
Progettazione
Scegliamo le fonti da collegare, le regole da attivare e la conservazione dei dati, valutando l’impatto sui costi di ingestione. Ti mandiamo una proposta a corpo con perimetro e attività.
Pilot
Colleghiamo un primo gruppo di fonti e teniamo le regole in osservazione, per tarare soglie e falsi positivi.
Rollout
Estendiamo connettori, regole e playbook a tutto il perimetro concordato.
Knowledge transfer
Formiamo chi gestirà incidenti e regole. Per approfondire ci sono i nostri corsi SC-200 Security Operations Analyst e Planning and Implementing Microsoft Sentinel.
Per la protezione degli ambienti Azure e cloud da cui arrivano i log, vedi anche il servizio Cloud Security per aziende.
Domande frequenti sulla consulenza Microsoft Sentinel
Quanto costa una consulenza Microsoft Sentinel?
Dipende da quante fonti di log colleghi, da quante regole e automazioni servono e da cosa è già configurato. Dopo una call di scoping gratuita ti mandiamo una proposta a corpo con perimetro e attività. Il consumo di Sentinel, che si paga a Microsoft in base ai dati raccolti, è una voce separata: in progettazione ti mostriamo come tenerlo sotto controllo.
Meglio un progetto Sentinel o un SOC as a Service?
Dipende da chi seguirà gli incidenti. Sentinel è lo strumento che raccoglie i log, li mette in relazione e genera gli incidenti; un SOC as a Service è un servizio di analisti che li sorvegliano e li gestiscono nel tempo. Se hai un team interno che può occuparsene, basta il progetto Sentinel; se non lo hai, valuta anche il nostro SOC as a Service.
Quali fonti conviene collegare per prime?
Di solito quelle che danno più segnale al costo più basso: incidenti e avvisi di Microsoft Defender XDR, accessi di Entra ID, log di controllo di Office 365 e log attività di Azure, alcuni dei quali sono gratuiti. Poi firewall e server critici, scegliendo quali eventi raccogliere. Ogni nuova fonte si collega dopo aver deciso quali regole la useranno.
Per quanto tempo si conservano i log in Sentinel?
I dati nel livello di analisi si conservano senza costi aggiuntivi per i primi 90 giorni; oltre si paga, oppure si spostano nel data lake di Sentinel, che costa meno e li tiene fino a dodici anni. La durata la decide l’azienda in base agli obblighi che la riguardano: per esempio, i log di accesso degli amministratori di sistema richiesti dal Garante privacy vanno conservati per almeno sei mesi.
Sentinel si usa dal portale Azure o dal portale Defender?
Dal portale Microsoft Defender, dove Sentinel lavora insieme a Defender XDR ed è disponibile anche senza licenze E5. Microsoft ha annunciato che dopo il 31 marzo 2027 Sentinel non sarà più supportato nel portale Azure. Nei progetti nuovi lo configuriamo direttamente nel portale Defender; se lo usi ancora dal portale Azure, il passaggio va pianificato e ne teniamo conto già nell’assessment.
Per una call di scoping gratuita sul tuo ambiente, usa il modulo qui sotto.
Richiedi la callPreferisci compilare il modulo? Scrivi i tuoi dati qui sotto
Il servizio telefonico è attivo dal lunedì al venerdì dalle 8:00 alle 18:00 al numero 0452456669. Puoi anche compilare il modulo sottostante: