







MagicSword: Threat-Driven Application Control per ridurre gli attacchi Living off the Land
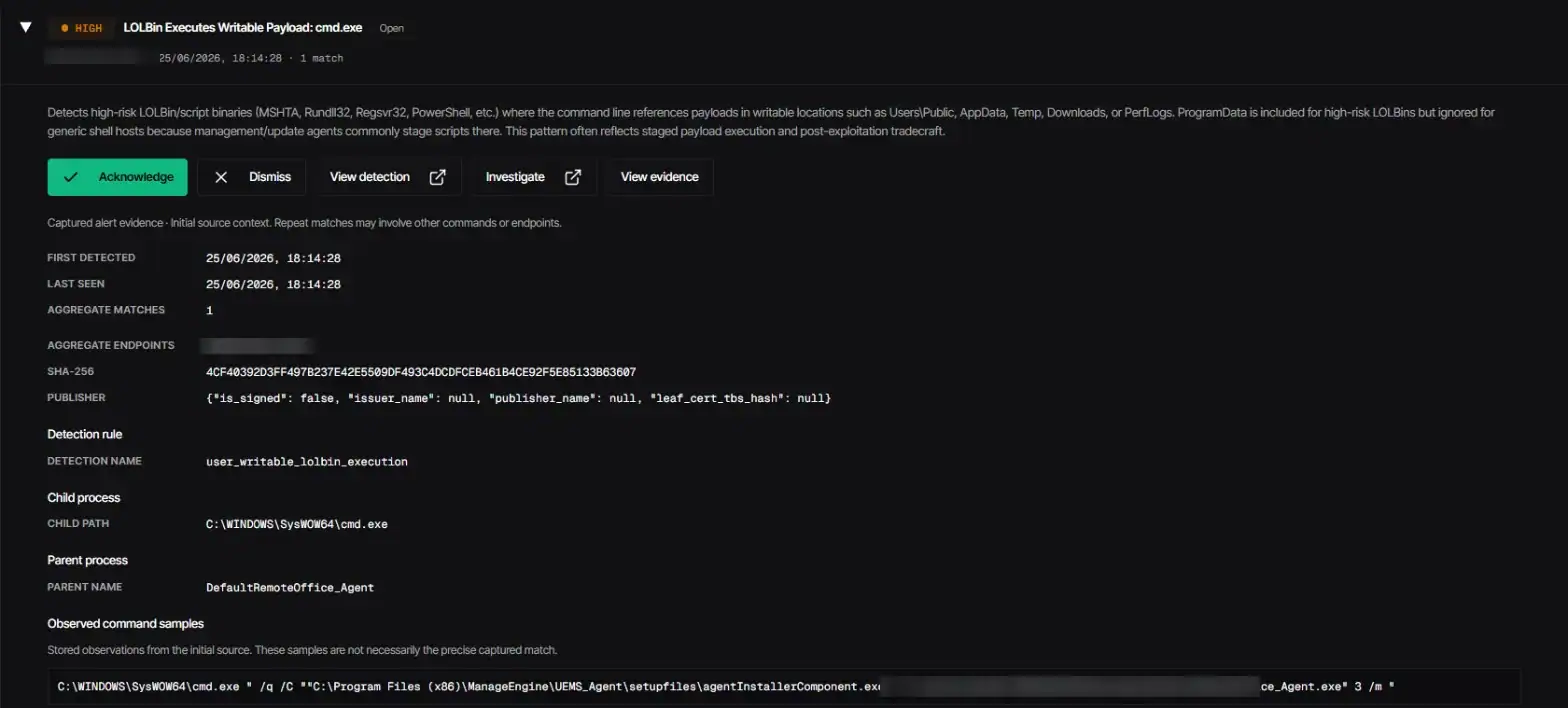
Molti attacchi moderni non dipendono da un malware sconosciuto. Abusano di strumenti legittimi già presenti o comunemente autorizzati nell’ambiente: PowerShell, utility Windows, software RMM, driver firmati ma vulnerabili, certificati e binari trusted. In questi scenari un EDR resta essenziale per rilevare e rispondere, ma il controllo dell’esecuzione diventa un ulteriore livello preventivo.
MagicSword (magicsword.io) è una piattaforma di threat-driven application control per Windows, macOS e Linux, da non confondere con l’omonimo gruppo musicale o con il videogioco: trasforma threat intelligence su strumenti realmente abusati dagli attaccanti in policy di controllo applicativo. L’obiettivo non è sostituire EDR, XDR o SIEM, ma ridurre la superficie di esecuzione prima che una tecnica Living off the Land, BYOVD o RMM abuse diventi una fase utile della kill chain.
Che cos’è MagicSword
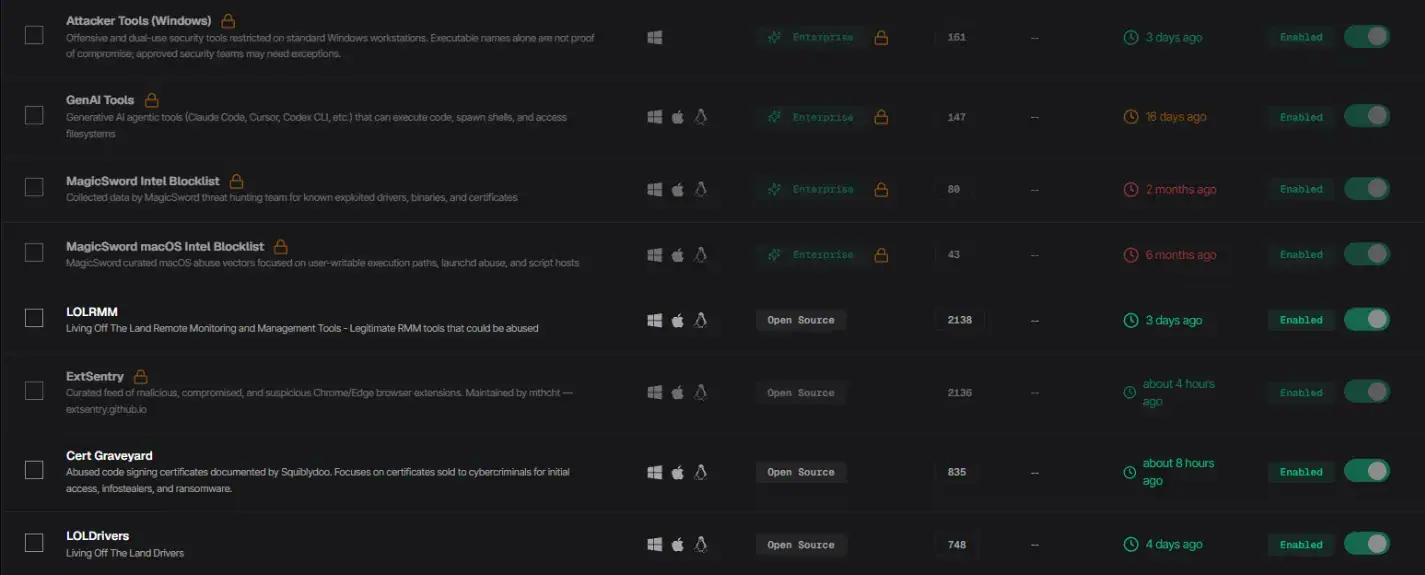
MagicSword combina application control, intelligence sui tool dual-use e workflow di audit/enforcement. Il vendor dichiara di alimentare le policy con oltre 19 fonti di threat intelligence aggiornate ogni due ore, includendo ricerca su LOLDrivers, LOLRMM, Living-off-the-Land binaries, abuso di firmatari e certificati, oltre a indicatori su strumenti amministrativi frequentemente weaponizzati.
Il modello è diverso da una allowlist statica costruita una volta e mantenuta manualmente. Le regole possono essere applicate a livello di signer, publisher, certificate, hash, nome o percorso, permettendo di intervenire su classi di software e componenti che cambiano nel tempo.
Quali problemi affronta
MagicSword sostituisce l’EDR?
No. Il posizionamento corretto è complementare. Un EDR/XDR osserva telemetria, comportamenti, processi e segnali di compromissione, supportando detection, investigation e response. MagicSword aggiunge un livello di execution control orientato a impedire l’uso di tool e componenti che la policy considera non ammessi o ad alto rischio.
In un’architettura defense-in-depth, la domanda non è “EDR oppure Application Control”, ma quali azioni debbano essere rilevate e quali debbano essere impedite a monte. Questa distinzione è particolarmente rilevante per attacchi malware-free e per tecniche che sfruttano strumenti amministrativi già trusted.
Per capire come si dividono i compiti tra i due livelli, vedi il confronto Application Control vs EDR.
Deployment: agentless o con agente
MagicSword supporta deployment con agente e modalità agentless tramite strumenti di gestione come Microsoft Intune, Microsoft Configuration Manager/SCCM e Group Policy. Il vendor supporta endpoint Windows, macOS e Linux; le capacità di enforcement e telemetria variano in base alla piattaforma e alla policy adottata.
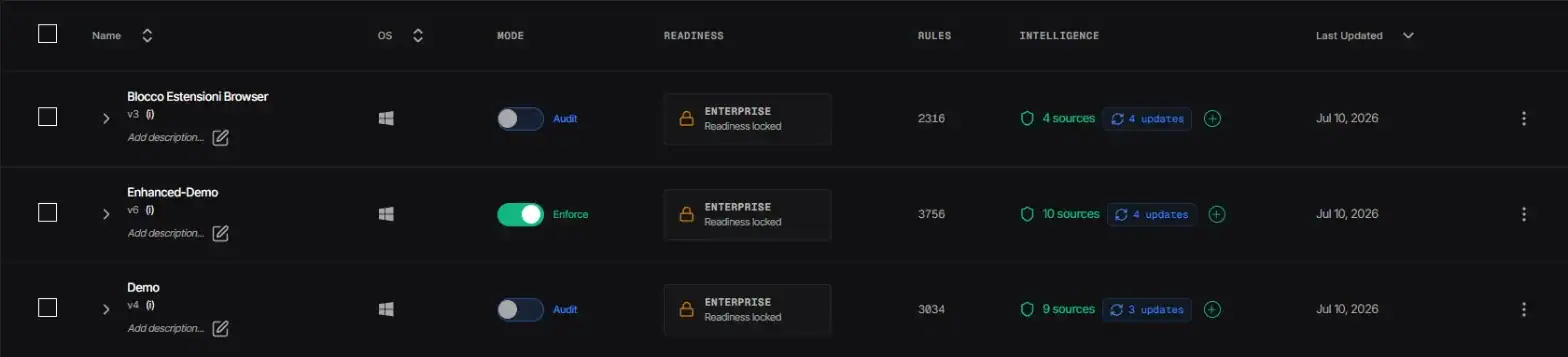
Su Windows la modalità agentless consiste nella generazione di policy App Control for Business (WDAC) distribuite con Intune, Group Policy, Configuration Manager/SCCM o PowerShell; su macOS e Linux è disponibile un agente nativo.
Il percorso consigliato è audit-first: costruzione della policy, distribuzione in Audit, analisi delle applicazioni realmente utilizzate, tuning delle eccezioni e passaggio graduale a Enforce. MagicSword descrive un percorso operativo che può arrivare all’enforcement in circa 48 ore, ma in ambiente enterprise la tempistica reale deve essere definita in base a numerosità, criticità applicativa, software legacy e processi di change management.
Integrazioni con lo stack di sicurezza
Il vendor elenca integrazioni con PowerShell, Microsoft Defender, Slack, Microsoft Teams, Syslog, email e webhook: gli eventi di MagicSword possono quindi arrivare al SIEM già in uso tramite Syslog o webhook. Il prodotto si inserisce così in uno stack SOC esistente senza trasformarsi in un silo separato.
Per ambienti Microsoft, l’integrazione con Intune/GPO/SCCM consente inoltre di gestire la distribuzione delle policy utilizzando strumenti già presenti nel ciclo operativo degli endpoint.
Soluzione commerciale Nexsys
Per progettare policy di execution control, audit, rollout e integrazione con EDR/SIEM, consulta la soluzione Application Control aziendale di Nexsys.
Quando ha senso valutare MagicSword
L’EDR rileva i comportamenti sospetti; MagicSword impedisce che strumenti legittimi ma abusabili vengano eseguiti dove non servono.
Più strumenti di remote management e software dual-use significano più punti di ingresso: le policy li limitano a quelli autorizzati.
Le policy includono i driver vulnerabili noti, così il loro caricamento viene bloccato prima che possano disattivare EDR e antivirus.
MagicSword genera e aggiorna le policy WDAC: il motore resta quello di Windows, la manutenzione delle regole no.
Le regole seguono i feed di threat intelligence del vendor invece di restare ferme a un inventario fatto una volta.
La fase di audit e i log di enforcement documentano quali software possono essere eseguiti e quali tentativi sono stati bloccati.
L’approccio Nexsys
L’adozione di Application Control deve essere trattata come progetto di sicurezza e non come installazione di un agente. Nexsys parte dall’inventario software e dai tool amministrativi realmente necessari, definisce policy e gruppi di eccezione, attiva una fase di audit, analizza gli impatti e pianifica il passaggio a enforcement per ondate.
L’obiettivo è ridurre la superficie di attacco senza bloccare processi operativi legittimi. Per questo il progetto viene coordinato con Endpoint Protection, gestione endpoint, identity security e SIEM quando queste componenti sono già presenti.
Caso tecnico VEN0m
Valuta MagicSword nel tuo ambiente
Nexsys, partner MagicSword, esegue valutazione tecnica, pilot e rollout: richiedi una valutazione di Application Control e protezione endpoint per definire pilot, policy e modalità di enforcement. Assessment iniziale di endpoint, RMM, driver, policy e modalità di deployment. Pilot in Audit; il vendor offre un piano gratuito fino a 100 endpoint.
MagicSword e WDAC: come si dividono i compiti
Su Windows il motore di enforcement resta WDAC (App Control for Business), integrato nel sistema operativo. MagicSword genera e aggiorna le policy a partire da oltre 19 feed di threat intelligence aggiornati ogni due ore e, in modalità agentless, le distribuisce con PowerShell, GPO, SCCM o Intune. Chi sta valutando gli strumenti nativi trova il confronto in WDAC vs AppLocker; per le postazioni Windows 11 c’è anche Smart App Control di Windows 11, che però non si gestisce in modo centralizzato.
FAQ su MagicSword
Che cos’è MagicSword?
MagicSword è una piattaforma di threat-driven application control che usa intelligence su tool e componenti realmente abusati negli attacchi per generare policy di controllo ed enforcement.
MagicSword sostituisce un EDR o un antivirus?
No. Il posizionamento corretto è complementare: EDR/XDR gestiscono detection e response, mentre MagicSword aggiunge controllo preventivo sull’esecuzione di applicazioni, tool dual-use, driver e altri componenti governati dalla policy.
MagicSword può essere distribuito senza agente?
MagicSword supporta deployment con agente e modalità agentless tramite strumenti di gestione come Microsoft Intune, Microsoft Configuration Manager/SCCM e Group Policy. Il vendor supporta endpoint Windows, macOS e Linux; le capacità di enforcement e telemetria variano in base alla piattaforma e alla policy adottata.Su Windows la modalità agentless consiste nella generazione di policy App Control for Business (WDAC) distribuite con Intune, Group Policy, Configuration Manager/SCCM o PowerShell; su macOS e Linux è disponibile un agente nativo.
MagicSword protegge dai driver vulnerabili?
La piattaforma documenta controlli e threat intelligence su LOLDrivers e BYOVD. L’efficacia concreta dipende dalla policy, dallo stato di enforcement e dal coverage delle fonti; va validata sul perimetro reale.
MagicSword supporta Microsoft Sentinel?
Non come integrazione nativa elencata dal vendor. MagicSword invia eventi tramite Syslog e webhook: da lì si possono raccogliere in Microsoft Sentinel come qualsiasi altra sorgente Syslog.
MagicSword blocca ogni ransomware?
No. Nessun controllo singolo garantisce il blocco di ogni ransomware. MagicSword riduce specifiche superfici di esecuzione e tecniche di abuso; deve essere inserito in una strategia multilivello con EDR, identity security, hardening e recovery.
MagicSword è lo stesso “Magic Sword” del videogioco o del gruppo musicale?
No. MagicSword (magicsword.io) è un software di sicurezza per il controllo dell’esecuzione delle applicazioni; condivide solo il nome con il videogioco Capcom e con il gruppo musicale omonimi.
Preferisci compilare il modulo? Scrivi i tuoi dati qui sotto
Il servizio telefonico è attivo dal lunedì al venerdì dalle 8:00 alle 18:00 al numero 0452456669. Puoi anche compilare il modulo sottostante: